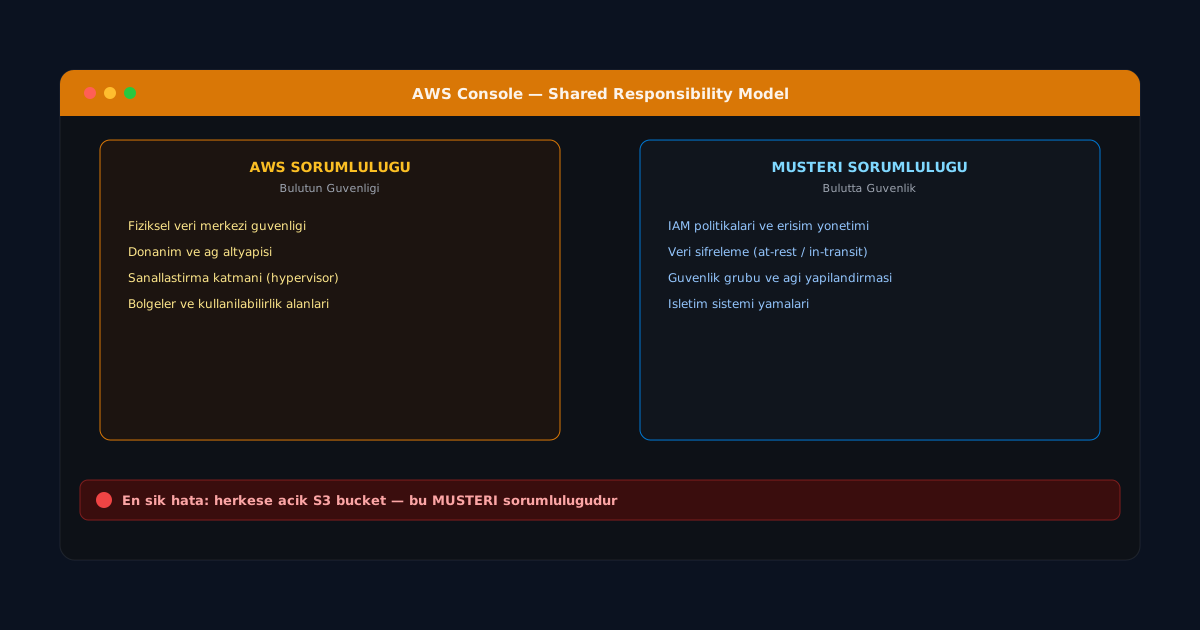
Bulut Güvenliği Paylaşılan Sorumluluk Modeli (Shared Responsibility Model)
Bulut ortamına geçişle birlikte kurumların en çok yanlış anladığı kavramlardan biri "sağlayıcı her şeyi güvenli hale getirir" varsayımıdır. Oysa AWS, Azure ve Google Cloud gibi tüm büyük sağlayıcıların temel aldığı Paylaşılan Sorumluluk Modeli (Shared Responsibility Model), güvenliği sağlayıcı ile müşteri arasında net biçimde böler ve bu sınırın yanlış anlaşılması, gerçek dünyada en çok karşılaşılan veri ihlali nedenlerinden biridir.
Modelin Temel Ayrımı: "Bulutun Güvenliği" ve "Bulutta Güvenlik"
Sağlayıcı "bulutun güvenliğinden" (security of the cloud) sorumludur: fiziksel veri merkezleri, ağ altyapısı, sanallaştırma katmanı ve donanımın yamalanması bu kapsamdadır. Müşteri ise "bulutta güvenlikten" (security in the cloud) sorumludur: işletim sistemi yamaları (IaaS'te), uygulama yapılandırması, kimlik ve erişim yönetimi (IAM), veri şifreleme ve ağ trafiği kuralları (security group / firewall) müşterinin görevidir.
Katmana Göre Sorumluluk Nasıl Kayar
| Katman | Sağlayıcının Sorumluluğu | Müşterinin Sorumluluğu |
|---|---|---|
| IaaS (ör. EC2) | Fiziksel altyapı, hipervizör, ağ omurgası | İşletim sistemi, uygulama, veri, IAM, güvenlik duvarı kuralları |
| PaaS (ör. RDS, App Engine) | Altyapı + işletim sistemi + çalışma zamanı yamaları | Veri, erişim kontrolü, uygulama mantığı, şifreleme anahtarları |
| SaaS (ör. Microsoft 365) | Altyapıdan uygulamaya kadar her şey | Kullanıcı erişim yönetimi, veri sınıflandırma, paylaşım ayarları |
Dikkat edilmesi gereken nokta, katman yükseldikçe (IaaS'ten SaaS'e) sağlayıcının sorumluluğunun artması, ancak müşterinin veri ve erişim sorumluluğunun asla tamamen ortadan kalkmamasıdır.
Gerçek Dünyadan Bir Örnek: Yanlış Yapılandırılmış S3 Bucket
2019 Capital One olayında saldırgan, yanlış yapılandırılmış bir web application firewall rolü üzerinden S3 bucket'larına erişim sağlamıştır. AWS bu olayda altyapı düzeyinde herhangi bir kusur işlememiştir; sorumluluk tamamen müşteri tarafındaki IAM rol yapılandırmasına aitti. Bu, modelin en çarpıcı gösterdiği noktadır: sağlayıcı ne kadar güvenli olursa olsun, müşteri tarafındaki bir yapılandırma hatası tüm korumayı geçersiz kılabilir.
Pratikte Ne Yapılmalı
- IAM politikalarında en az ayrıcalık ilkesini uygulayın; "*" kaynak ve eylem izinlerinden kaçının.
- Depolama servislerinde (S3, Blob Storage) varsayılan erişimi özel (private) tutun, herkese açık erişimi yalnızca açıkça gerekli olduğunda ve dikkatli politika ile açın.
- Bulut sağlayıcının sunduğu AWS Config veya benzeri sürekli uyumluluk tarama araçlarını etkinleştirin; yanlış yapılandırmalar dakikalar içinde tespit edilmeli.
- Şifreleme anahtarlarının yönetimini (KMS) müşteri tarafında tutarak "kim erişebilir" sorusuna tam kontrol sağlayın.
Sağlayıcı kilidi üretir, kapıyı kilitli tutmak müşterinin sorumluluğundadır.
Sonuç olarak Paylaşılan Sorumluluk Modeli, bulut güvenliğinin "sağlayıcıya devredilen" bir konu olmadığını, aksine net biçimde tanımlanmış ortak bir sorumluluk alanı olduğunu gösterir. Kurumların bulut stratejisi kurarken bu sınırı sözleşme düzeyinde değil, mimari ve operasyonel düzeyde netleştirmesi gerekir. Konteyner ve altyapı güvenliği için Bulut & DevOps kategorisindeki diğer yazılarımıza bakabilirsiniz.