Proxmox VE Güvenlik Açıkları: Kimlik Doğrulama Atlatma ve API Erişim Kontrolü Zafiyetleri
Proxmox VE, ücretsiz ve açık kaynak olması nedeniyle küçük/orta ölçekli işletmelerde VMware'e alternatif olarak hızla yaygınlaşıyor — ama bu yaygınlaşma, saldırganların da ilgisini çekiyor. 2026'da açıklanan üç ayrı zafiyet sınıfı, Proxmox ortamlarının da diğer sanallaştırma platformları kadar ciddi bir saldırı yüzeyine sahip olduğunu gösteriyor.
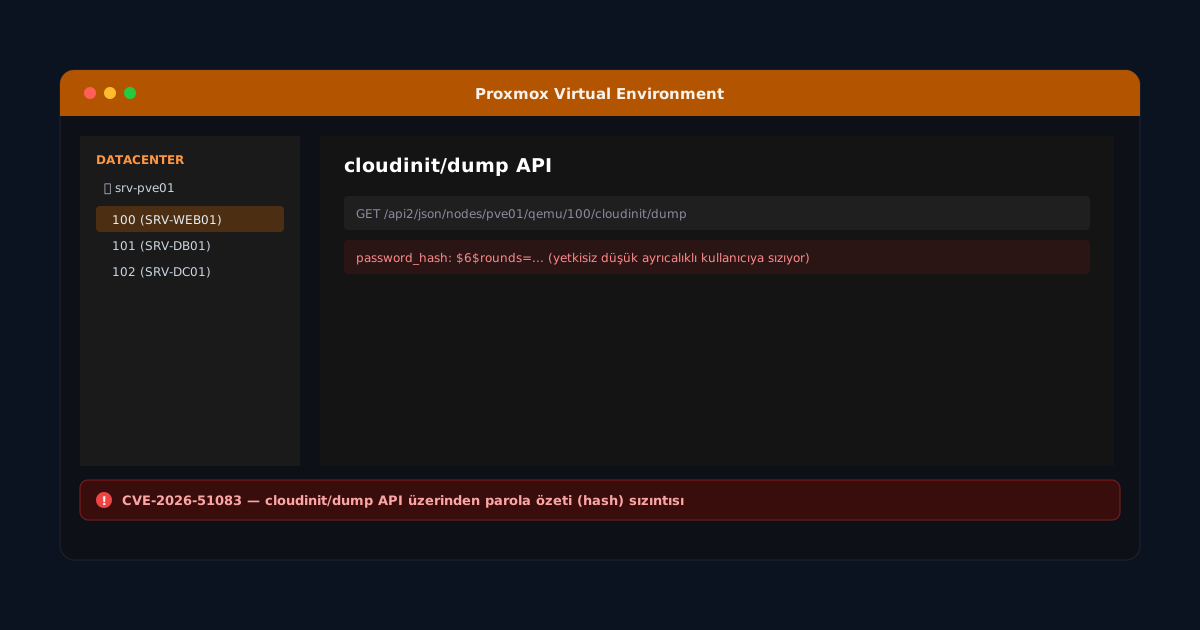
CVE-2026-51083: cloudinit/dump API Üzerinden Parola Özeti Sızıntısı
Bu açık, qemu-server paketindeki bir yetkilendirme boşluğundan kaynaklanıyor: düşük ayrıcalıklı, kimliği doğrulanmış herhangi bir kullanıcı, cloudinit/dump API uç noktası üzerinden cloud-init yapılandırma verisindeki parola özetlerine (hash) erişebiliyor. Bu özetler daha sonra çevrimdışı olarak kırılmaya çalışılabilir veya yanal hareket için kullanılabilir. Açık, Proxmox VE'nin hem 8.x hem 9.x dallarını etkiliyor.
CVE-2026-46242 ("Bad Epoll"): Çekirdek Düzeyinde Ayrıcalık Yükseltme
Linux çekirdeğinde keşfedilen iki zafiyetin birleştirilmesiyle, yetkisiz yerel bir kullanıcı root ayrıcalığı elde edebiliyor. 6.4'ten yeni çekirdek dallarını etkileyen bu açığın herkese açık bir exploit'i mevcut — yani "teorik" değil, kopyala-yapıştır seviyesinde kullanılabilir durumda.
EOL 7.x Sürümlerinde Kimlik Doğrulama Atlatma
Proxmox'un 1 Eylül 2026'da yayımladığı PSA-2026-00043-1 duyurusu, desteği sona ermiş (EOL) 7.x sürümlerinde kritik bir kimlik doğrulama öncesi (pre-auth) atlatma açığının gerçek saldırılarda istismar edildiğini ve bir kanıt-kavram (PoC) exploit'in herkese açık olduğunu doğruladı.
Ortak Payda: Neden Bu Kadar Kritik?
- API erişim kontrolü eksikliği: "Kimliği doğrulanmış = güvenilir" varsayımı yanlıştır — her API uç noktası kendi yetki seviyesini ayrıca kontrol etmelidir (bkz. güvenli API tasarımı yazımız).
- EOL sürüm çalıştırmak: Desteği bitmiş bir sürümde kalmak, yeni açıklara karşı kalıcı olarak savunmasız kalmak demektir — sanallaştırma host'u gibi kritik bir bileşen için bu risk özellikle yüksektir.
- Çekirdek yaması gecikmesi: Host işletim sistemi çekirdeği, hipervizör yazılımının kendisi kadar sık gözden geçirilmeyen ama tam da bu yüzden saldırganların hedefinde olan bir katmandır.
Öneriler
- Proxmox VE'yi mutlaka desteklenen (8.x/9.x güncel alt sürüm) bir dalda tutun, EOL sürümde asla üretim yükü çalıştırmayın.
- Yönetim arayüzünü (port 8006) ve API'yi internete doğrudan açmayın, VPN/bastion arkasına alın.
- cloudinit ile oluşturulan VM'lerde parolalar yerine SSH anahtarı tabanlı kimlik doğrulamayı tercih edin — özet sızsa bile kırılacak bir parola olmaz.
Kaynaklar: SentinelOne — CVE-2026-51083, Proxmox Forum — CVE-2026-46242, SecurityOnline — PVE 7 Auth Bypass.