VPN Teknolojileri: IPsec ve WireGuard Karşılaştırması
VPN (Virtual Private Network), iki nokta arasında genel bir ağ (genellikle internet) üzerinden şifrelenmiş, doğrulanmış bir tünel kurarak trafiğin gizliliğini ve bütünlüğünü korur. IPsec ve WireGuard, bugün en yaygın kullanılan iki yaklaşımı temsil eder; ancak mimari felsefeleri kökten farklıdır.
IPsec: Katmanlı ve Esnek ama Karmaşık
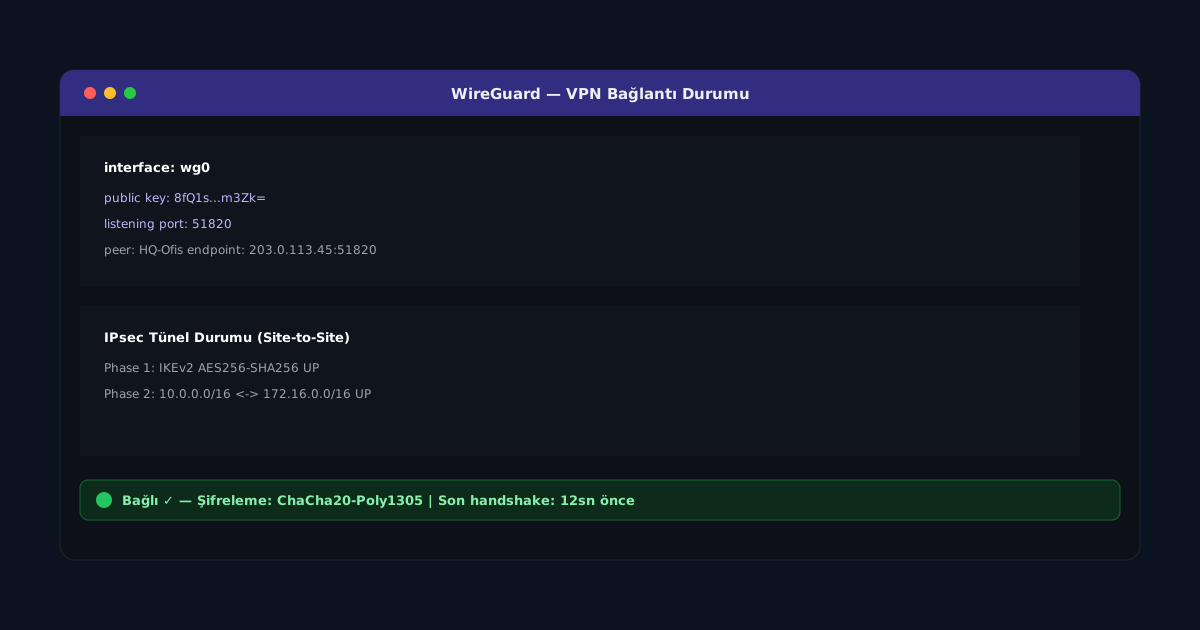
IPsec aslında tek bir protokol değil, bir protokol paketidir. İki ana bileşeni vardır: IKE (Internet Key Exchange, anahtar değişimi ve güvenlik ilişkisi kurulumu için) ve ESP (Encapsulating Security Payload, gerçek veri şifrelemesi için). IKEv2 aşaması iki fazda çalışır: Faz 1'de taraflar kimlik doğrulaması yapıp güvenli bir kanal (IKE SA) kurar; Faz 2'de bu kanal üzerinden gerçek veri trafiğini koruyacak ESP güvenlik ilişkileri (IPsec SA) müzakere edilir. Bu esneklik, IPsec'e onlarca şifreleme algoritması, kimlik doğrulama yöntemi (PSK, sertifika, EAP) ve mod (tunnel/transport) sunma imkanı verir — ama bu aynı zamanda yapılandırma hatalarına açık, denetimi zor bir yüzey oluşturur. strongSwan ile tipik bir tünel tanımı şöyle görünebilir:
conn site-to-site
    left=203.0.113.10
    right=198.51.100.20
    authby=secret
    ike=aes256-sha256-modp2048
    esp=aes256-sha256
    auto=start
WireGuard: Minimalist ve Modern
WireGuard, tamamen farklı bir felsefeyle tasarlandı: karmaşık müzakere yerine sabit bir kriptografik protokol seti kullanır. Anahtar değişimi için Noise Protocol Framework'ün bir varyantını (Noise_IK) kullanır; şifreleme için ChaCha20, kimlik doğrulama için Poly1305, hash için BLAKE2s sabittir — algoritma seçimi yoktur, dolayısıyla yanlış yapılandırma riski de yoktur. Her eş (peer), bir genel/özel anahtar çifti ile tanımlanır ve yapılandırma birkaç satırdan ibarettir:
[Interface]
PrivateKey =
Address = 10.8.0.1/24
ListenPort = 51820

[Peer]
PublicKey =
AllowedIPs = 10.8.0.2/32
WireGuard, Linux çekirdeğine gömülü çalışacak kadar küçük bir kod tabanına (yaklaşık 4.000 satır, IPsec yığınlarının onlarca katı daha küçük) sahiptir; bu da saldırı yüzeyini ve denetim maliyetini büyük ölçüde azaltır. Ayrıca UDP tabanlı, durumsuz (stateless) tasarımı sayesinde ağ değişikliklerinde (örneğin mobil cihazın Wi-Fi'den 4G'ye geçmesi) IP adresi değişse bile bağlantıyı sorunsuz sürdürebilir — buna "roaming" desteği denir.
Pratik Karşılaştırma
| Özellik | IPsec | WireGuard |
|---|---|---|
| Anahtar değişimi | IKEv1/IKEv2 (müzakereli) | Noise_IK (sabit) |
| Kod tabanı boyutu | Büyük (OpenSwan/strongSwan ~100k+ satır) | Küçük (~4.000 satır) |
| Yapılandırma esnekliği | Çok yüksek | Sınırlı ama basit |
| Kurumsal uyumluluk (NIAP/FIPS) | Geniş sertifikasyon geçmişi | Görece yeni, artan kabul |
| Mobil roaming | Zayıf (yeniden müzakere gerekir) | Doğal destek |
Kurumsal ortamlarda, sertifika tabanlı kimlik doğrulama ve mevzuat uyumluluğu (örneğin FIPS 140-2) gerektiren site-to-site bağlantılarda IPsec hâlâ tercih edilir. Buna karşılık, sunucu-istemci veya mikroservisler arası hafif, yüksek performanslı tünellerde WireGuard'ın basitliği ve düşük gecikmesi büyük avantaj sağlar. Detaylı ağ güvenliği yazıları için Siber Güvenlik kategorimize göz atabilirsiniz.