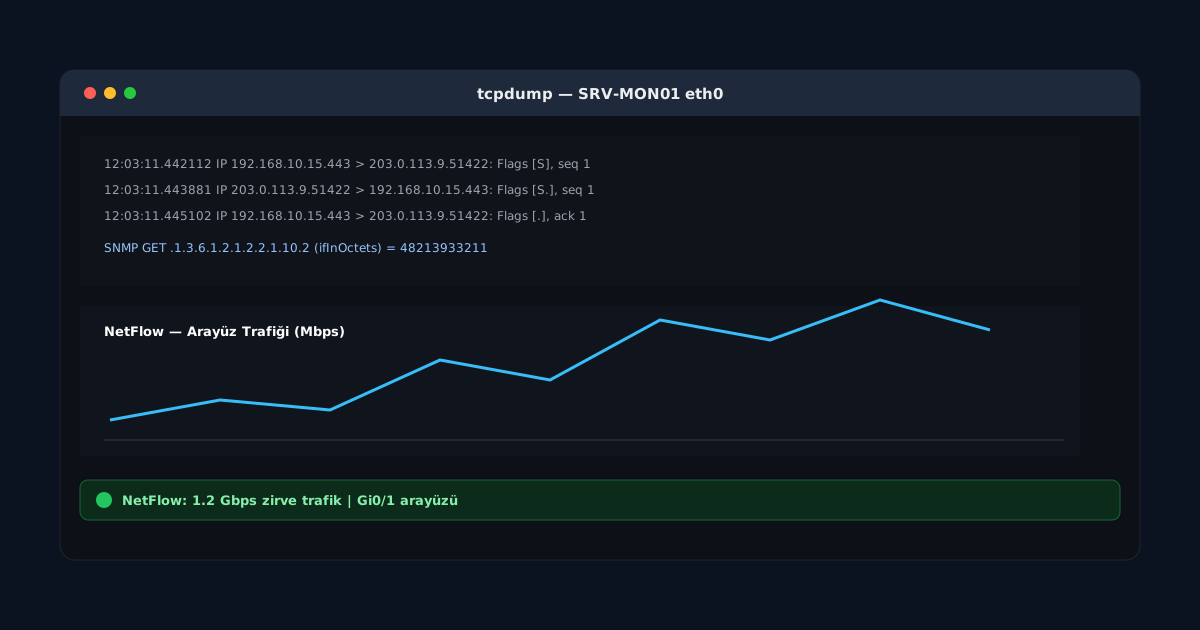
Ağ İzleme (Network Monitoring): SNMP, NetFlow ve Paket Yakalama
Bir ağın sağlıklı çalıştığını doğrulamanın ve sorunları hızla teşhis etmenin yolu, doğru izleme (monitoring) katmanını kurmaktan geçer. Üç tamamlayıcı yaklaşım vardır: cihaz durumunu izlemek için SNMP, trafik akışlarını özetlemek için NetFlow ve sorunun kök nedenine inmek için paket yakalama.
SNMP: Cihaz Metriklerini Sorgulamak
SNMP (Simple Network Management Protocol), router, switch, sunucu gibi cihazlardan CPU kullanımı, arayüz trafiği, sıcaklık gibi metrikleri çekmek için kullanılan standart protokoldür. Her metrik, hiyerarşik bir ağaçta benzersiz bir OID (Object Identifier) ile tanımlanır. Örneğin bir arayüzün gelen trafik sayacı için OID şu şekilde sorgulanabilir:
snmpget -v2c -c public 10.0.0.1 1.3.6.1.2.1.2.2.1.10.2
IF-MIB::ifInOctets.2 = Counter32: 145823017
Bu, ifTable içindeki 2 numaralı arayüzün toplam gelen bayt sayacını döndürür. İzleme sistemleri (Zabbix, LibreNMS, Cacti) bu değeri düzenli aralıklarla (örn. 5 dakikada bir) çekip fark alarak bant genişliği grafiği üretir. SNMP ayrıca trap mekanizmasıyla ters yönde de çalışabilir: cihaz, bir arayüz kesildiğinde (linkDown trap) izleme sunucusuna kendiliğinden bildirim gönderir. Zayıf yönü, SNMPv1/v2c'nin community string tabanlı, düşük güvenlikli kimlik doğrulaması kullanmasıdır — kurumsal ortamlarda SNMPv3'ün kullanıcı bazlı kimlik doğrulama ve şifreleme desteği tercih edilmelidir.
NetFlow: Kim Kiminle, Ne Kadar Konuşuyor?
SNMP cihaz metriklerini verirken, "hangi IP hangi IP ile, hangi portta, ne kadar veri aktardı" sorusuna cevap vermez. Bunun için Cisco'nun geliştirdiği NetFlow (ve endüstri standardı hâline gelen IPFIX) kullanılır. Router veya switch, geçen her trafik akışını (flow: kaynak IP, hedef IP, port, protokol beşlisi) bir flow cache'te toplar ve periyodik olarak bir koleksiyon sunucusuna (collector) UDP paketleri hâlinde gönderir. Bir nfdump analizi şöyle görünebilir:
nfdump -R /flows/2026/09/28 -s ip/bytes -n 10
Top 10 IP by bytes:
  10.0.5.23   -> 8.8.8.8       1.2 GB
  10.0.5.40   -> 203.0.113.55  850 MB
Bu, hangi iç host'un en çok trafik ürettiğini saniyeler içinde gösterir — kapasite planlama, anormal trafik tespiti (örneğin bir sunucunun aniden dışarıya büyük veri göndermesi, veri sızıntısı belirtisi olabilir) ve fatura/SLA analizi için kritik bir araçtır. NetFlow, paketin tamamını değil özet meta veriyi taşıdığı için SNMP'den daha ayrıntılı, tam paket yakalamadan çok daha hafiftir.
Paket Yakalama: Son Çare, En Derin Görünürlük
SNMP ve NetFlow "ne kadar" ve "kim kiminle" sorularını cevaplarken, "tam olarak ne oldu" sorusunun cevabı paket yakalamada (packet capture) saklıdır. tcpdump, belirli bir arayüzden geçen ham paketleri kaydeder:
tcpdump -i eth0 host 10.0.5.23 and port 443 -w capture.pcap
Bu komut, 10.0.5.23 ile 443 portu üzerinden yapılan tüm TCP el sıkışmasını, TLS handshake'i ve varsa retransmisyonları dosyaya yazar; Wireshark ile açılıp saniye saniye analiz edilebilir. Paket yakalama en ayrıntılı görünürlüğü sağlar ama depolama ve işlem maliyeti yüksektir; bu yüzden sürekli değil, sorun anında hedefli olarak kullanılır.
Katmanlı Yaklaşım
Olgun bir izleme mimarisi üç katmanı birlikte kullanır: SNMP ile sürekli sağlık/kapasite takibi, NetFlow ile trafik davranışı ve anomali analizi, tcpdump ile nokta atışı derin teşhis. Bu üçlü, hem proaktif kapasite planlamasını hem de reaktif olay müdahalesini mümkün kılar.