Switch Nedir? Katman 2 Anahtarlama, VLAN ve Trunk Temelleri
Bir switch (anahtar), aynı ağdaki cihazları birbirine bağlayan ve gelen trafiği yalnızca hedef cihazın bulunduğu porta ileten katman 2 (veri bağlantı katmanı) cihazıdır. Bu, eski hub'ların yaptığı gibi "gelen her paketi tüm portlara gönderme" (flooding) yaklaşımından temelde farklıdır ve hem performans hem güvenlik açısından üstünlük sağlar.
MAC Adres Tablosu ile Akıllı Yönlendirme
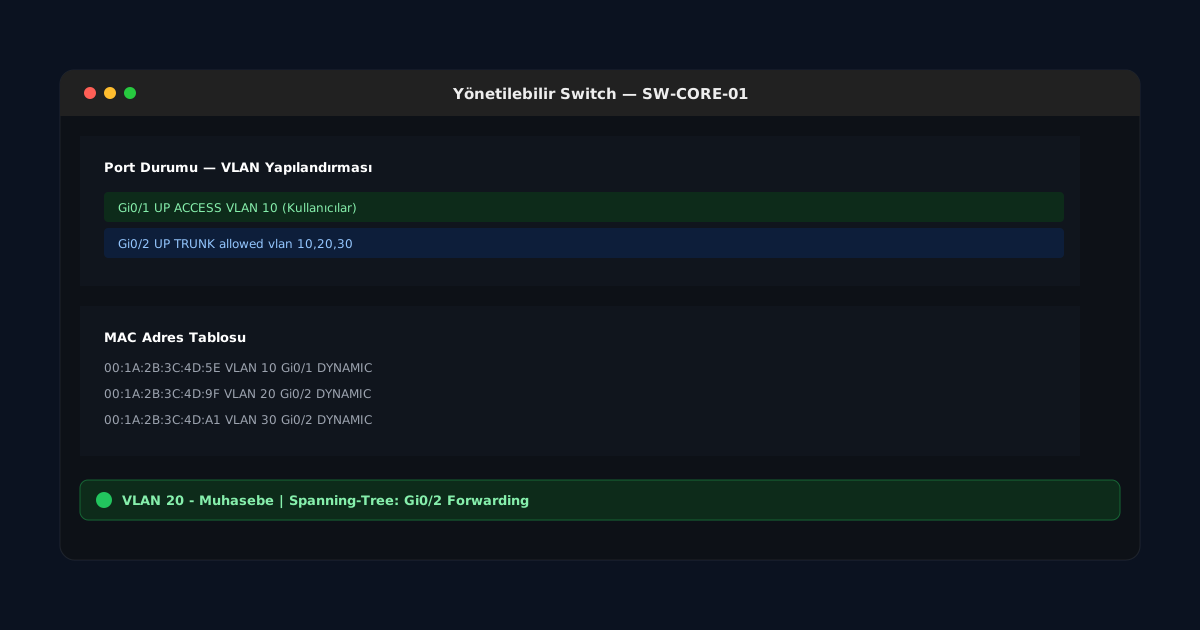
Switch, her portundan geçen çerçevelerin (frame) kaynak MAC adresini öğrenerek bir MAC adres tablosu oluşturur ("bu MAC adresi şu porttan görüldü"). Bir çerçeve geldiğinde hedef MAC adresi bu tabloda varsa, çerçeve yalnızca o porta yönlendirilir; tabloda yoksa (ör. cihaz yeni bağlandıysa) tüm portlara gönderilir ve yanıt geldiğinde tablo güncellenir.
VLAN ile Mantıksal Ayrım
Fiziksel olarak aynı switch'e bağlı cihazları, VLAN (Virtual LAN) ile birbirinden mantıksal olarak izole edilmiş ağlara ayırabilirsiniz. Örneğin 24 portlu tek bir switch üzerinde muhasebe, yönetim ve misafir ağı trafiğini birbirine karıştırmadan taşımak mümkündür — her VLAN kendi yayın (broadcast) alanına sahiptir ve varsayılan olarak birbirleriyle konuşamaz (aralarında iletişim için bir router/L3 switch gerekir).
Trunk Port ve 802.1Q Etiketleme
Birden fazla VLAN'ın trafiğinin tek bir fiziksel bağlantı (ör. iki switch arası uplink) üzerinden taşınması gerektiğinde trunk port kullanılır. Trunk üzerinden geçen her çerçeveye, hangi VLAN'a ait olduğunu belirten bir 802.1Q etiketi eklenir; karşı taraftaki switch bu etikete bakarak çerçeveyi doğru VLAN'a yönlendirir. Normal (access) portlar tek bir VLAN'a atanırken, trunk portlar birden fazla VLAN'ın etiketli trafiğini taşıyabilir.
Spanning Tree Protocol (STP): Loop Önleme
Yedeklilik amacıyla iki switch'i birden fazla kabloyla bağlamak, farkında olmadan bir döngü (loop) oluşturabilir — bu döngüde bir broadcast çerçevesi sonsuza kadar dolaşarak tüm ağı tıkayabilir ("broadcast fırtınası"). STP, switch'ler arası topolojiyi analiz ederek fazla bağlantılardan birini mantıksal olarak "blok" durumuna alır; birincil bağlantı koptuğunda yedek bağlantı otomatik devreye girer. Bir ağda beklenmedik yavaşlama/kopma yaşanıyorsa ilk şüphelenilmesi gereken noktalardan biri STP yanlış yapılandırması veya devre dışı bırakılmış olmasıdır.
Yönetilebilir (Managed) ve Yönetilemez (Unmanaged) Switch Farkı
- Yönetilemez switch: Kutudan çıktığı gibi çalışır, VLAN/trunk/STP yapılandırması yapılamaz — küçük ev/ofis kullanımı için yeterlidir.
- Yönetilebilir switch: Web arayüzü, CLI veya SNMP ile VLAN, trunk, port güvenliği (port security), STP ve port bazlı istatistikler yapılandırılabilir — kurumsal ağların standart bileşenidir.
Bir portun adı veya etiketi ("LAN portu", "Trunk-1") o portun gerçekte hangi trafiği taşıdığının kanıtı değildir — şüpheli bir davranışta doğrudan portun gerçek yapılandırmasına (VLAN ataması, trunk izin listesi) bakmak, isimden çıkarım yapmaktan her zaman daha güvenilirdir.