Tedarik Zinciri Saldırıları: SolarWinds Vakasından Çıkarılan Mimari Dersler
Tedarik zinciri saldırıları, saldırganın hedef kurumu doğrudan değil, o kurumun güvendiği bir yazılım tedarikçisi, kütüphane veya güncelleme mekanizması üzerinden dolaylı olarak ele geçirmesidir. Bu saldırı sınıfı özellikle tehlikelidir çünkü kurbanın kendi güvenlik kontrolleri kusursuz olsa dahi, güvendiği bir tedarikçinin build (derleme) süreci zehirlenmişse, kötü amaçlı kod meşru bir dijital imzayla ve meşru bir güncelleme kanalıyla doğrudan içeri girer.
SolarWinds Vakasının Anatomisi
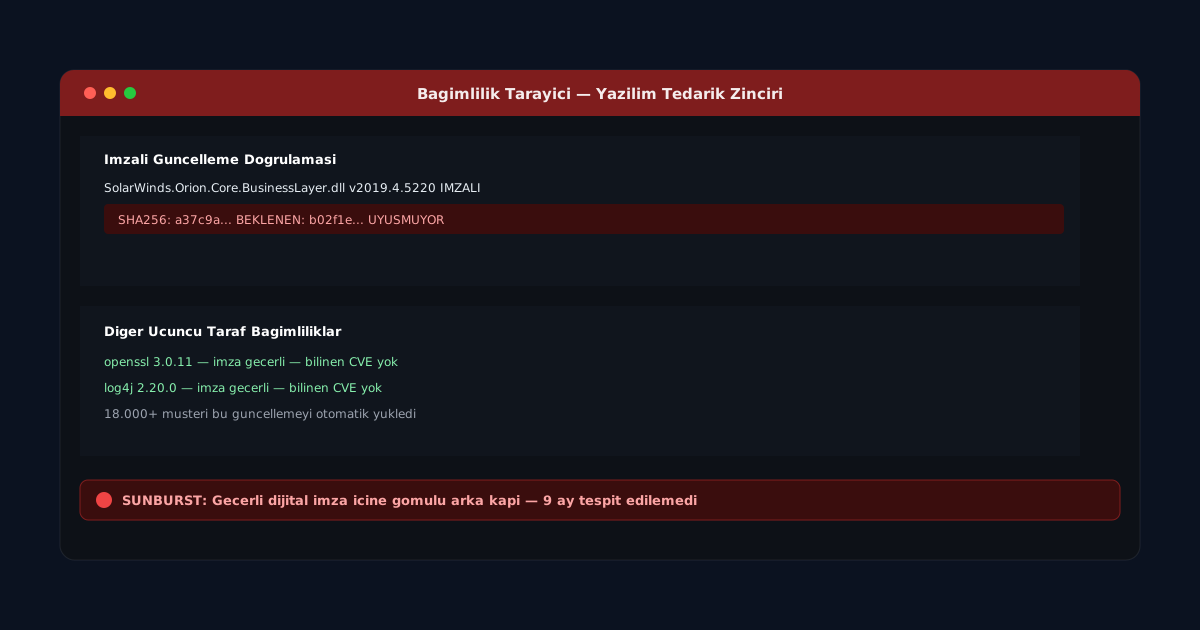
2020 yılının sonunda ortaya çıkan SolarWinds vakası, bu saldırı sınıfının en çok incelenen örneğidir. Saldırganlar (kamuya açık istihbarat raporlarında devlet destekli bir aktörle ilişkilendirilmiştir), SolarWinds'in Orion ağ yönetimi yazılımının build/derleme altyapısına sızmış ve SUNBURST adı verilen bir arka kapıyı, yazılımın meşru derleme sürecinin bir parçası olarak Orion'un imzalı, resmi güncelleme paketlerinin içine yerleştirmiştir. Sonuç olarak binlerce kurum ve kamu kurumu, kendi güvenlik ekiplerinin onayladığı, dijital olarak imzalanmış rutin bir güncellemeyi kurarak, farkında olmadan arka kapıyı kendi ağlarına davet etmiştir.
Arka kapı, tespitten kaçınmak için tasarlanmış katmanlı bir gizlenme stratejisi izliyordu: kurulumdan sonra günlerce pasif kalıyor, komuta-kontrol trafiğini meşru Orion ağ trafiğine benzer şekilde gizliyor ve yalnızca seçilmiş, yüksek değerli hedeflerde ikinci aşama yükleri devreye alıyordu. Bu seçicilik, saldırının aylarca fark edilmeden kalmasının önemli bir nedenidir.
Neden Geleneksel Kontroller Yetersiz Kaldı
- Dijital imza güveni: Kod imzalama, yalnızca "bu kod imzalayan tarafından değiştirilmedi" garantisi verir; imzalayanın kendi derleme sürecinin güvenilir olduğunu garanti etmez.
- Güncelleme kanalı güveni: Kurumlar, otomatik güncellemeleri genellikle derinlemesine inceleme yapmadan uygular; bu, yama yönetiminin hızını artırırken tedarik zinciri riskini de büyütür.
- Ağ segmentasyonu eksikliği: Orion gibi bir ağ yönetim aracı, tanımı gereği geniş ağ erişimine sahiptir; bu araç ele geçirildiğinde saldırgan zaten yanal hareket için gereken görünürlüğe sahip olur.
Çıkarılan Mimari Dersler
| Ders | Uygulama |
|---|---|
| Build pipeline bütünlüğü | Derleme sunucuları izole edilmeli, her build adımı için kriptografik doğrulama ve değişmezlik (immutability) kontrolleri uygulanmalı |
| SBOM (Software Bill of Materials) | Her yazılımın hangi bileşen ve bağımlılıklardan oluştuğu envanterlenmeli; bir bağımlılıkta açık bulunduğunda etkilenen sistemler hızla tespit edilebilmeli |
| Sıfır güven mimarisi | Üçüncü taraf yazılımlara "varsayılan güven" yerine, en az ayrıcalık ilkesiyle sınırlı ağ ve kimlik erişimi tanınmalı |
| Anomali tabanlı izleme | Güvenilir bir yazılımın bile normal dışı ağ davranışı (ör. beklenmeyen dış bağlantılar) EDR/XDR ile sürekli izlenmeli |
Pratik Öneri: Segmentasyon ve Doğrulama
Bir ağ yönetim aracının kritik altyapıya (etki alanı denetleyicileri, kimlik sağlayıcılar) doğrudan ve sınırsız erişimi olmamalıdır; bu tür araçlar, kendi ayrı ağ segmentinde, sıkı çıkış (egress) filtrelemesiyle çalıştırılmalıdır. Ayrıca kurumlar, tedarikçi risk yönetimini yalnızca sözleşme aşamasında bir kez yapılan bir kontrol listesi olarak değil, sürekli izlenen bir sistem mimarisi gereksinimi olarak ele almalıdır.
SolarWinds vakasının en kalıcı dersi, güvenin geçişli olmadığıdır: bir tedarikçiye güvenmek, o tedarikçinin tüm iç süreçlerine kayıtsız şartsız güvenmek anlamına gelmemelidir. Mimari, tedarikçinin bir gün ele geçirilebileceği varsayımıyla, olası zararı sınırlayacak segmentasyon ve izleme katmanlarıyla tasarlanmalıdır.