SOC Analistinin Günlük Rutini: Uyarı Yorgunluğu (Alert Fatigue) ile Mücadele
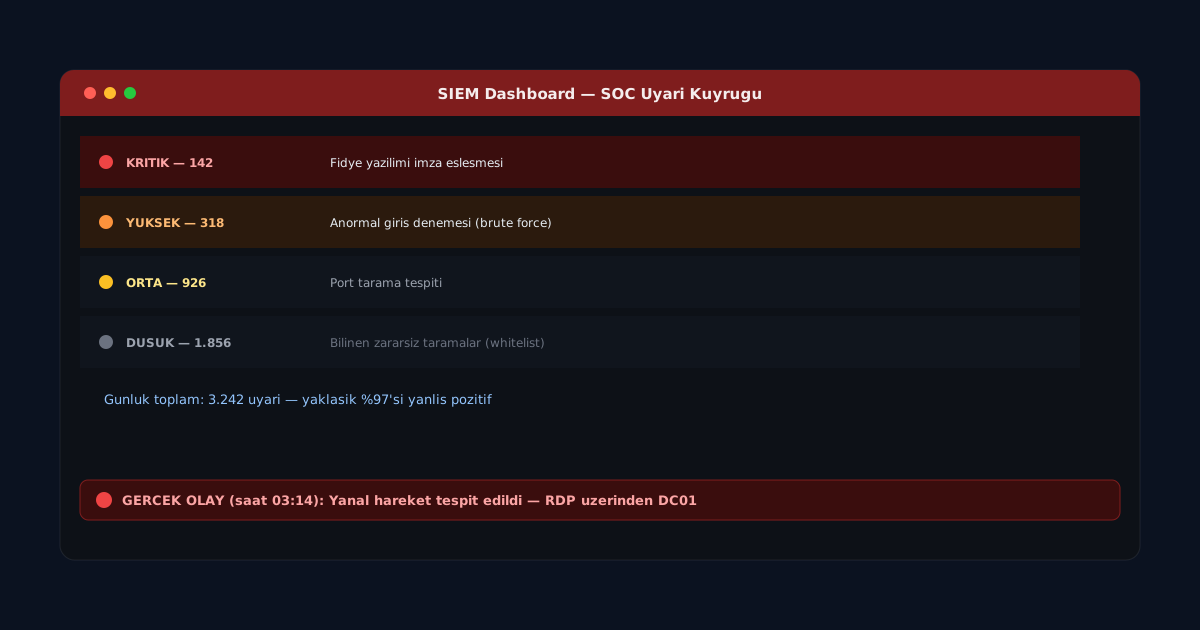
Orta ölçekli bir kurumun SIEM (Security Information and Event Management) sistemi, günde onbinlerce hatta yüzbinlerce olay üretebilir. Bu olayların büyük çoğunluğu gürültüdür: meşru bir yönetici girişi, zamanlanmış bir yedekleme işi veya yanlış yapılandırılmış bir uygulama günlüğü. SOC (Security Operations Center) analistinin günlük rutini, bu gürültü içinden gerçek tehdidi ayıklamaktan ibarettir ve bu süreç "uyarı yorgunluğu" (alert fatigue) adı verilen ciddi bir operasyonel riski doğurur.
Uyarı Yorgunluğunun Kök Nedenleri
- Aşırı hassas tespit kuralları: Yanlış pozitif oranı yüksek kurallar, gerçek tehditleri gürültüye gömer.
- Bağlam eksikliği: Bir uyarı, hangi varlığın kritik olduğunu (ör. bir geliştirme sunucusu mu, yoksa finans veritabanı mı) belirtmiyorsa, analist her seferinde manuel araştırma yapmak zorunda kalır.
- Kural çakışması/tekrarı: Aynı olay, birden fazla tespit kaynağından (EDR, ağ IDS, kimlik sağlayıcı) ayrı ayrı uyarı olarak düşebilir.
Bu koşullar altında bir analist, günde yüzlerce uyarıyı saniyeler içinde "kapatma" alışkanlığı geliştirir; bu durum, gerçek bir fidye yazılımı öncüsü olan kritik bir uyarının da aynı otomatik refleksle göz ardı edilmesi riskini doğurur — tıpkı sürekli yanlış alarm veren bir yangın alarmının, gerçek bir yangında dahi ciddiye alınmamasına benzer.
Kademeli Triyaj Modeli
Olgun SOC yapıları, iş yükünü katmanlara ayırır:
| Seviye | Görev |
|---|---|
| L1 (İlk Triyaj) | Gelen uyarıları önceden tanımlı oyun kitaplarına göre sınıflandırır, açıkça yanlış pozitif olanları kapatır |
| L2 (Derinlemesine Analiz) | L1'in eskaladığı şüpheli olayları, günlük korelasyonu ve kök neden analiziyle inceler |
| L3 (Tehdit Avcılığı/Müdahale) | Aktif ihlallere müdahale eder, yeni tespit kuralları geliştirir, adli analiz (forensics) yapar |
Bu katmanlı yapının amacı, en deneyimli (ve en pahalı) analistlerin zamanını rutin gürültüyle değil, gerçek karmaşıklık gerektiren olaylarla doldurmaktır.
Otomasyonla Azaltma: SOAR Oyun Kitapları
SOAR (Security Orchestration, Automation and Response) platformları, tekrarlayan L1 görevlerini otomatikleştirir. Örneğin bir "şüpheli giriş" uyarısı geldiğinde, sistem otomatik olarak şu adımları insan müdahalesi olmadan yürütebilir:
1. Kullanıcının son 30 gündeki giriş coğrafyasını sorgula
2. IP adresini tehdit istihbaratı beslemesiyle karşılaştır
3. Aynı kullanıcı için MFA reddi kaydı var mı kontrol et
4. Üç kriterden ikisi pozitifse: hesabı geçici olarak askıya al ve L2'ye eskale et
5. Aksi halde: düşük öncelikli olarak kapat, günlüğe kaydet
Bu tür bir oyun kitabı, analistin manuel olarak 10-15 dakika harcayacağı bir araştırmayı saniyeler içinde tamamlar ve analistin dikkatini yalnızca gerçekten eskalasyon gerektiren vakalara yönlendirir.
Kural Ayarlama (Tuning) Disiplini
Uyarı yorgunluğuyla mücadelenin en az otomasyon kadar önemli bir ayağı, düzenli kural ayarlamasıdır. Her hafta kapatılan uyarıların örneklem incelemesi yapılmalı; bir kuralın yanlış pozitif oranı belirli bir eşiği (örneğin %95) aşıyorsa, kural ya yeniden yazılmalı ya da devre dışı bırakılmalıdır. Bu disiplin olmadan, SIEM zamanla yalnızca "gürültü üreten bir kayıt arşivi"ne dönüşür.
Metrik Odaklı Yönetim
MTTD (Mean Time to Detect) ve MTTR (Mean Time to Respond) gibi metrikler, yalnızca teknik performansı değil, ekibin tükenmişlik (burnout) riskini de dolaylı olarak yansıtır: MTTR'nin sürekli artması genellikle artan uyarı hacminin analist kapasitesini aştığının erken bir işaretidir. Bu nedenle SOC operasyon mimarisi kurarken, teknoloji kadar vardiya rotasyonu ve iş yükü dengeleme de tasarımın ayrılmaz bir parçası olmalıdır.