Linux Sunucu Kurulumu: RHEL Ailesi ile İlk Yapılandırma Adımları
Bu sunucunun da (sistemmimarisi.com) üzerinde çalıştığı RHEL ailesi (RHEL/AlmaLinux/Rocky/CloudLinux) dağıtımları, kurumsal barındırma ve cPanel benzeri kontrol panelleri için en sık tercih edilen tabandır. Bir Linux sunucusunu kurmak, ISO'yu başlatıp "İleri"ye basmaktan ibaret değildir — disk planı ve ilk sertleştirme adımları, sunucunun yıllar sonraki bakım kolaylığını ve güvenliğini belirler.
Disk Bölümleme ve LVM
Kurulum sihirbazında diskleri düz bölümler yerine LVM (Logical Volume Manager) üzerinde planlamak, ileride disk büyütmeyi (yeniden başlatma gerektirmeden) mümkün kılar. Tipik bir düzen:
/boot— LVM dışında, sabit boyutlu (ör. 1 GB), önyükleyicinin LVM'i anlamasına gerek kalmadan çalışması için./(root) — LVM üzerinde, ileride büyütülebilir./var— ayrı bir mantıksal birim; log ve paket önbelleği burada birikir, root bölümünü doldurmasın diye ayrılması önerilir.- Swap — RAM miktarına göre (ör. 8 GB RAM için 4-8 GB swap), bellek baskısı durumunda sistemin çökmesini engeller.
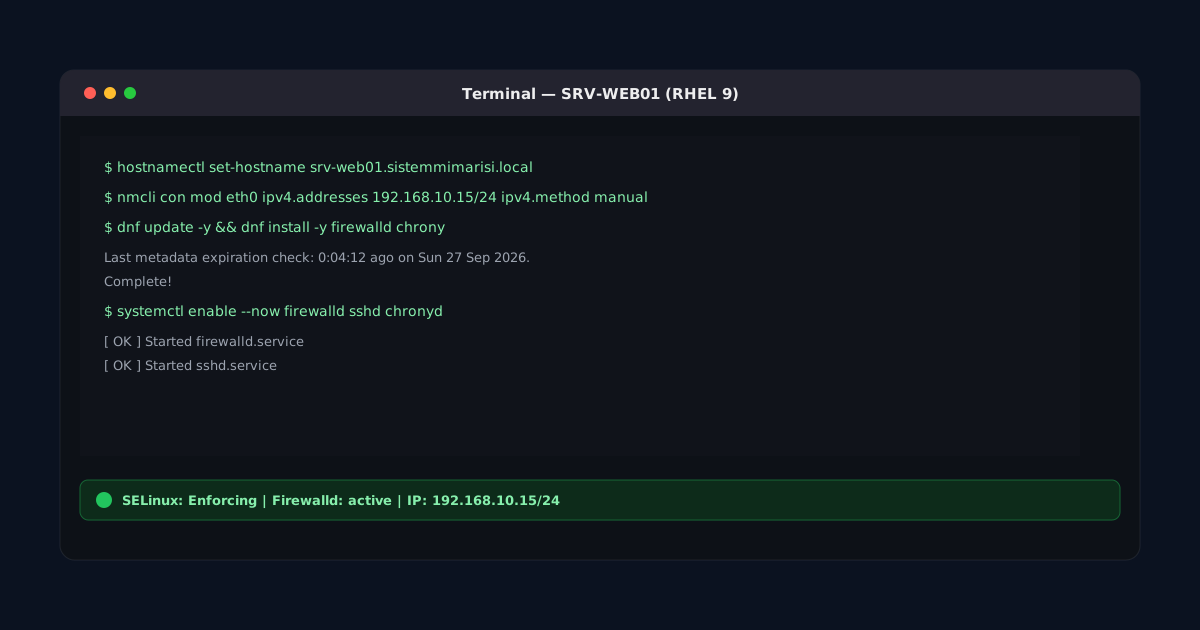
Kurulum Sonrası İlk Yapılandırma
# Sunucu adini ve saat dilimini ayarla
hostnamectl set-hostname srv-web01.sistemmimarisi.com
timedatectl set-timezone Europe/Istanbul

# Sistemi guncelle
dnf update -y

# Zaman senkronizasyonunu dogrula (chrony varsayilan)
systemctl status chronyd
SSH Sertleştirme
SSH, sunucuya giden en sık hedeflenen kapıdır. Kurulumdan hemen sonra yapılması gerekenler:
/etc/ssh/sshd_configiçindePasswordAuthentication noayarlayıp yalnızca SSH anahtarıyla girişe izin verin.PermitRootLogin noile doğrudan root girişini kapatın; yönetim için sudo yetkili ayrı bir kullanıcı kullanın.- Varsayılan 22 portunu değiştirmek otomatik tarama gürültüsünü azaltır (güvenlik katmanı olarak tek başına yeterli değildir, ama diğer önlemlerle birlikte faydalıdır).
fail2bankurarak tekrarlayan başarısız giriş denemelerinde IP'yi otomatik banlayın.
firewalld Temelleri
RHEL ailesinde varsayılan firewall yönetim aracı firewalld'dur; zone tabanlı çalışır (bir sonraki "Firewall Nedir?" yazımızda bu mantığı detaylandırıyoruz):
# Aktif zone'u ve acik servisleri listele
firewall-cmd --get-active-zones
firewall-cmd --list-all

# SSH disinda sadece HTTP/HTTPS acmak icin ornek
firewall-cmd --permanent --add-service=http
firewall-cmd --permanent --add-service=https
firewall-cmd --reload
Paket Yönetimi: dnf ve apt Farkları
| İşlem | RHEL ailesi (dnf) | Debian/Ubuntu (apt) |
|---|---|---|
| Güncelleme | dnf update -y | apt update && apt upgrade -y |
| Paket kurma | dnf install paket | apt install paket |
| Servis yönetimi | systemctl (ortak) | systemctl (ortak) |
| Firewall | firewalld | ufw (Ubuntu) / nftables |
Servis yönetimi (systemd) her iki ailede de ortaktır — asıl fark paket yöneticisi ve varsayılan firewall aracındadır.