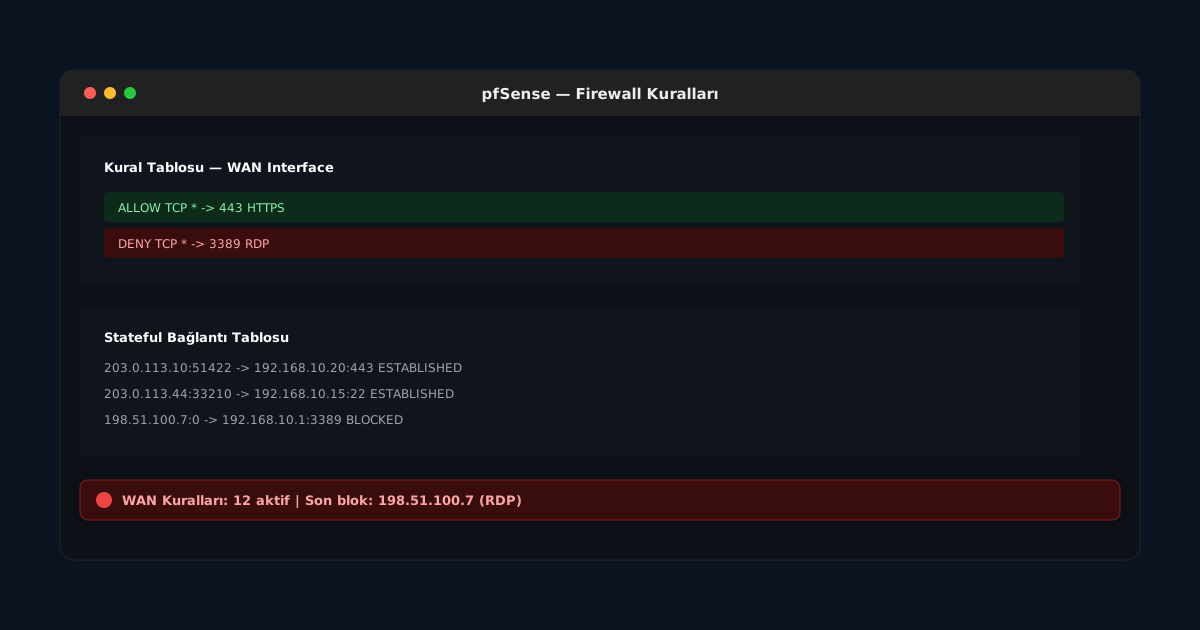
Firewall Nedir? Paket Filtreleme, Stateful Inspection ve Kural Mantığı
Bir firewall (güvenlik duvarı), önceden tanımlanmış kurallara göre ağlar arasındaki trafiği izin ver / reddet kararıyla filtreleyen bir güvenlik cihazı veya yazılımdır. Temel görevi basit görünse de ("kötü trafiği içeri sokma"), bu kararın nasıl verildiği — yalnızca paket başlığına mı bakılıyor, yoksa bağlantının tüm geçmişine mi — firewall'un etkinliğini kökten değiştirir.
Paket Filtreleme (Stateless) vs Stateful Inspection
En basit firewall türü olan paket filtreleme, her paketi tek başına, önceki paketlerden bağımsız olarak değerlendirir: kaynak/hedef IP, port ve protokole bakıp kuralla eşleştirir. Bu yaklaşımın zayıflığı, bir TCP bağlantısının hangi aşamada olduğunu (yeni mi, kurulu bir bağlantının parçası mı) bilmemesidir.
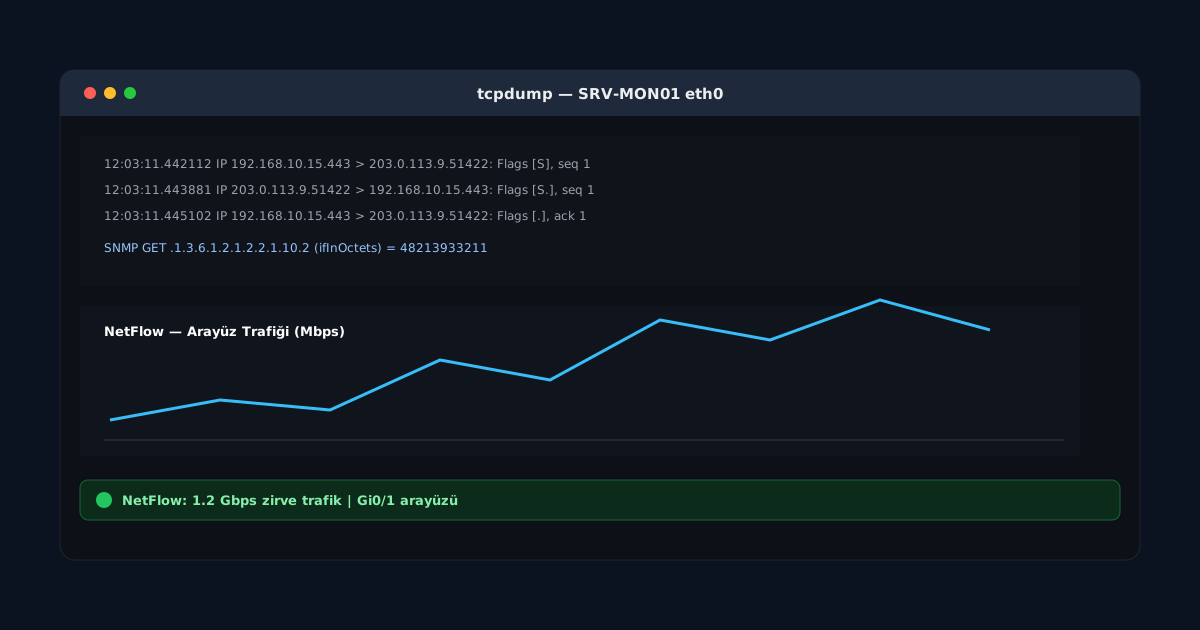
Stateful inspection ise her bağlantının durumunu (state) bir tabloda tutar: "bu paket, az önce izin verdiğim giden bağlantının yanıtı mı?" sorusunu yanıtlayabilir. Bu sayede kural tabanını çok basitleştirebilirsiniz — örneğin "içeriden dışarıya giden HTTP'ye izin ver" kuralı yeterlidir; dönüş paketleri için ayrı bir kural yazmanıza gerek kalmaz, çünkü firewall bunların hangi giden bağlantıya ait olduğunu zaten bilir.
Zone Tabanlı Kural Mantığı
Kurumsal firewall'larda kurallar genelde IP bazlı değil, zone (bölge) bazlı tanımlanır: LAN, WAN, DMZ gibi. Bir kural "LAN → WAN: tüm trafiğe izin ver, WAN → LAN: yalnızca kurulu bağlantılara izin ver" şeklinde ifade edilir. Bu model okunabilirliği artırır ama önemli bir tuzağı vardır:
Bir zone'un adı ("LAN", "Güvenilir Ağ") trafiğin gerçekte o bölgeden geldiğinin kanıtı değildir — bir arayüzün hangi zone'a atandığını ve trafiğin fiilen hangi arayüzden girdiğini firewall'un kendi durum tablosundan veya paket izlemesinden (trace) doğrulamak gerekir; isme veya etikete güvenerek karar vermek yanlış sonuca götürebilir.
NAT ve Firewall İlişkisi
Network Address Translation (NAT), teknik olarak bir güvenlik özelliği değil bir adres çevirme mekanizmasıdır (özel IP'leri tek bir genel IP arkasında gizler) ama pratikte firewall'larla iç içe çalışır: NAT arkasındaki bir cihaza dışarıdan doğrudan bağlantı kurulamaz — bu, dolaylı bir koruma sağlar. Port yönlendirme (port forwarding) yapılandırıldığında bu dolaylı korumanın o port için bilinçli olarak delindiğini unutmamak gerekir.
Yeni Nesil Firewall (NGFW) Farkı
Klasik stateful firewall, kararını IP/port/protokol seviyesinde verir. NGFW (Next-Generation Firewall) bunun üzerine uygulama katmanı görünürlüğü ekler:
- Uygulama farkındalığı: "443 portu" yerine "bu 443 trafiği gerçekte hangi uygulama/hizmet" sorusuna yanıt verebilir.
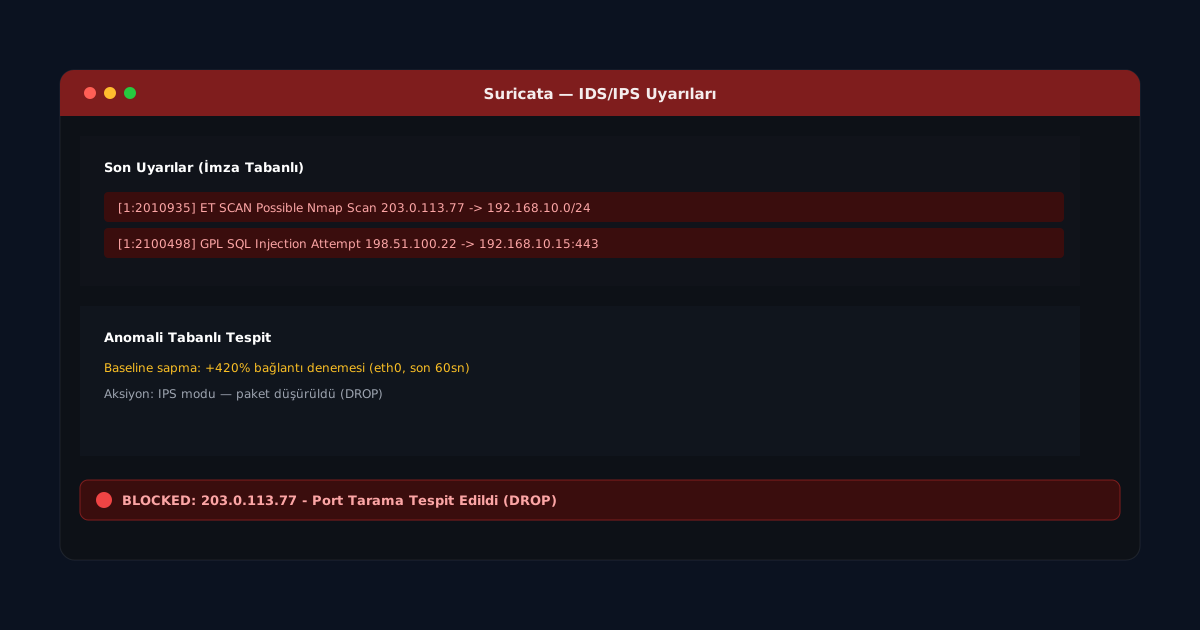
- IPS entegrasyonu: Bilinen saldırı imzalarını trafik içinde tespit edip engelleyebilir.
- Kullanıcı/kimlik farkındalığı: Kuralları IP yerine kullanıcı kimliğine (Active Directory entegrasyonu ile) bağlayabilir.
- SSL/TLS inceleme: Şifreli trafiği (yetkili bir şekilde) açıp içeriğini denetleyebilir — gizlilik ve performans etkileri dikkatle değerlendirilmelidir.
Küçük bir ofis için stateful bir firewall çoğu zaman yeterlidir; uygulama bazlı kontrol, IPS veya kullanıcı kimliğine dayalı politika ihtiyacı doğduğunda NGFW'ye geçiş gündeme gelir.