EDR/XDR Nedir: Antivirüsten Davranışsal Tespite Geçiş
Geleneksel antivirüs yazılımları, kötü amaçlı dosyaların bilinen imzalarını (hash değerleri, byte dizileri) bir veritabanıyla karşılaştırarak çalışır. Bu yaklaşımın temel zayıflığı basittir: daha önce görülmemiş bir tehdidi, imzası veritabanına eklenene kadar tespit edemezsiniz. Polimorfik zararlı yazılımlar, dosyasız (fileless) saldırı teknikleri ve meşru sistem araçlarının kötüye kullanımı (living-off-the-land) karşısında imza tabanlı yaklaşım pratik olarak işlevsizleşir.
Davranışsal Tespitin Mantığı
EDR (Endpoint Detection and Response), sorunu farklı bir açıdan ele alır: dosyanın ne olduğuna değil, sistemde ne yaptığına bakar. Uç noktadaki her süreç oluşturma, dosya yazma, kayıt defteri değişikliği, ağ bağlantısı ve bellek erişimi telemetri olarak toplanır ve merkezi bir analiz motoruna gönderilir. Örneğin, winword.exe sürecinin bir alt süreç olarak powershell.exe'yi başlatıp ardından şifrelenmiş bir komut satırıyla dış bir IP adresine bağlanması, hiçbir imza eşleşmesi olmasa dahi güçlü bir kötü niyet göstergesidir. Bu tür ilişkisel örüntüler, MITRE ATT&CK çerçevesindeki taktik, teknik ve prosedürlerle (TTP) eşleştirilerek puanlanır.
Somut Senaryo: Dosyasız Saldırı
Bir saldırgan, kimlik avı e-postasıyla gönderilen bir makro belgesi üzerinden yalnızca bellekte çalışan bir PowerShell yükü çalıştırır. Diske hiçbir çalıştırılabilir dosya yazılmaz, bu yüzden geleneksel antivirüsün tarayacağı bir "imza" yoktur. EDR ajanı ise şu zinciri yakalar:
outlook.exe→winword.exealt süreç oluşturmawinword.exe→powershell.exe -EncodedCommand ...çağrısı- PowerShell sürecinin AMSI (Antimalware Scan Interface) üzerinden şüpheli bir betik çalıştırması
- Aynı sürecin C2 (komuta-kontrol) sunucusuna giden bir TLS bağlantısı açması
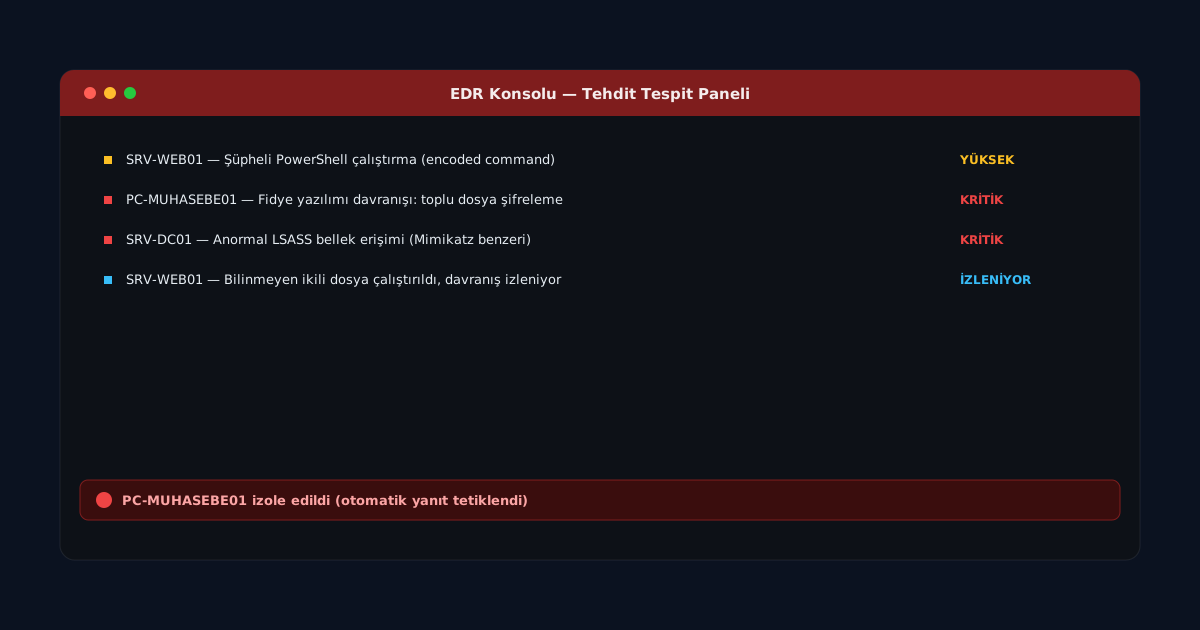
Bu davranış zinciri tek başına her adımda masum görünse de, birlikte değerlendirildiğinde yüksek riskli bir uyarı üretir ve EDR otomatik olarak süreci sonlandırıp uç noktayı ağdan izole edebilir (containment).
XDR: Kapsamın Genişlemesi
XDR (Extended Detection and Response), EDR'nin uç nokta odaklı bakışını e-posta ağ geçidi, bulut iş yükleri, kimlik sağlayıcıları (Azure AD/Entra ID gibi) ve ağ sensörlerinden gelen telemetriyle birleştirir. Amaç, saldırının yalnızca bir uç noktada değil, kimlik hırsızlığından yanal harekete kadar tüm zincirde görülebilir olmasıdır. Örneğin bir kullanıcı hesabının önce anormal bir coğrafyadan giriş yapması, ardından aynı kullanıcının bir dosya sunucusunda toplu dosya şifreleme davranışı sergilemesi, ayrı ayrı sistemlerde iki zayıf sinyal olarak kalır; XDR bu sinyalleri tek bir olay örgüsünde birleştirir.
Mimari Bileşenler
| Bileşen | Görev |
|---|---|
| Uç nokta ajanı | Süreç, dosya, bellek ve ağ telemetrisini toplar |
| Bulut analiz motoru | Telemetriyi korelasyon kurallarına ve makine öğrenmesi modellerine göre puanlar |
| Tespit mühendisliği | MITRE ATT&CK eşlemeli özel kurallar yazar ve yanlış pozitifleri ayarlar |
| SOAR entegrasyonu | Tespit edilen olaylara otomatik izolasyon/yanıt oyun kitapları uygular |
Sonuç olarak EDR/XDR'ye geçiş, tek bir ürün değişikliğinden çok, güvenlik operasyonlarının "bilinen kötüyü engelleme" felsefesinden "anormal davranışı sürekli gözlemleme" felsefesine mimari bir dönüşümüdür. Bu dönüşüm, tespit mühendisliği yetkinliği ve SOC operasyonları ile doğrudan ilişkilidir; ajan kurmak yeterli değildir, üretilen uyarıları yorumlayacak insan ve süreç kapasitesi de gereklidir.