Bir Fidye Yazılımı Saldırısının Anatomisi: İlk Erişimden Şifrelemeye 72 Saat
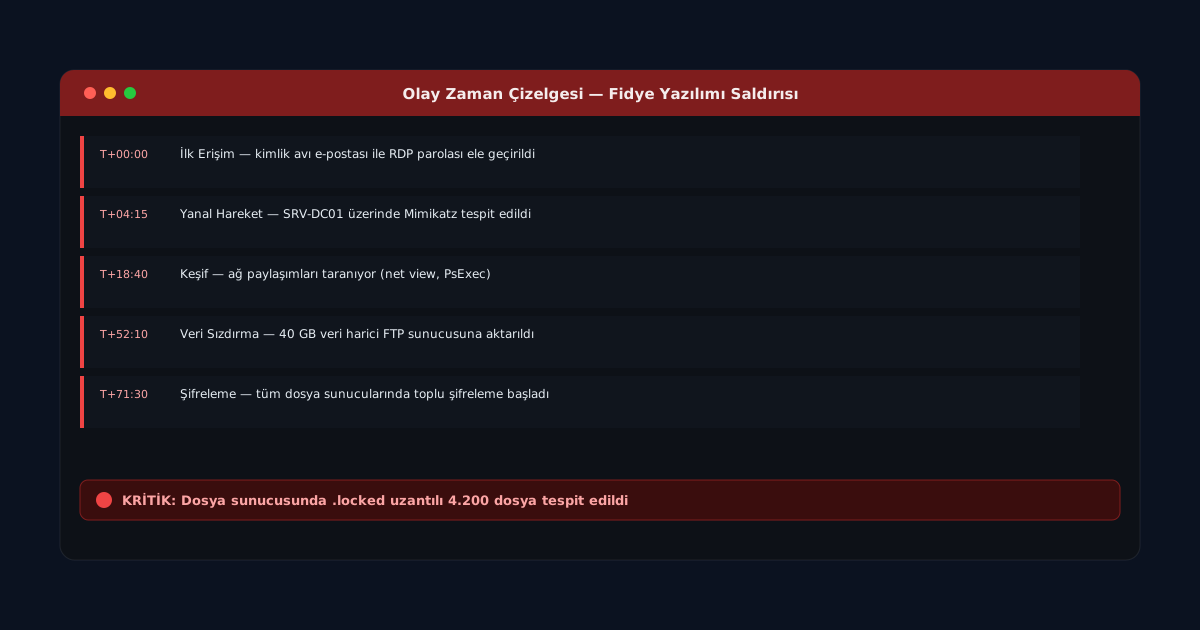
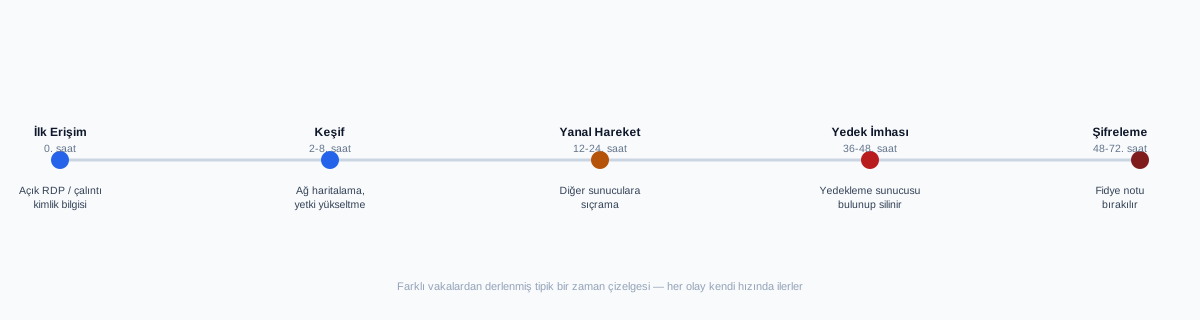
Fidye yazılımı (ransomware) saldırıları, medyada genelde "şifreleme" anına indirgenir; oysa şifreleme, saldırının en son ve en görünür adımıdır. Gerçek saldırı çoğunlukla günler önce, fark edilmeden başlar. Farklı gerçek vakalardan derlenmiş tipik bir zaman çizelgesi üzerinden ilerleyelim — unutulmamalı ki her vaka kendi hızında ilerler, bazı gruplar bu süreci saatlere sıkıştırırken bazıları haftalarca "sessiz" kalır.
0. Saat — İlk Erişim
Saldırının kapısı çoğunlukla iki yoldan açılır: internete açık bırakılmış bir RDP portu (kaba kuvvet veya sızdırılmış kimlik bilgisiyle) ya da phishing/veri sızıntısı yoluyla ele geçirilmiş çalıntı kimlik bilgisi. Bu aşamada saldırgan henüz "içeride" olduğunu belli edecek gürültülü bir eylem yapmaz.
Savunma: RDP'yi doğrudan internete açmayın, VPN veya bastion host arkasına alın; her hesapta MFA zorunlu olsun; başarısız giriş denemelerine karşı hesap kilitleme/rate-limit uygulayın.
2-8. Saat — Keşif
Saldırgan ele geçirdiği hesapla ağı haritalamaya başlar: hangi sunucular var, domain admin kim, hangi paylaşımlara erişilebiliyor, EDR/antivirüs hangi ürün. Bu aşamada net view, nltest, port tarama gibi araçlar veya legitimate yönetim araçları (living-off-the-land) kullanılır.
Savunma: EDR/XDR ile anormal keşif komutlarını (ör. bir kullanıcı hesabının aniden nltest/nmap çalıştırması) tespit edin; ağ segmentasyonu keşif alanını daraltır.
12-24. Saat — Yanal Hareket
Saldırgan yetki yükseltme (privilege escalation) ile domain admin veya benzeri yüksek yetkili bir hesaba ulaşmaya çalışır ve bu yetkiyle diğer sunuculara sıçrar. Genellikle çalınan hash'ler (pass-the-hash), zayıf yerel yönetici parolaları veya yamalanmamış bir zafiyet kullanılır.
Savunma: Yerel yönetici parolalarını her makinede farklı ve rastgele tutun (LAPS); domain admin hesaplarını günlük işlerde kullanmayın; kritik sunucular arasında east-west trafiği filtreleyin.
36-48. Saat — Yedek İmhası
Bu, saldırının en kritik ve genelde en az fark edilen aşamasıdır: saldırgan yedekleme sunucusunu bulup ya yedekleri siler ya da yedekleme yazılımının kendisini devre dışı bırakır. Amaç, kurbanın "yedekten dönerim" seçeneğini şifrelemeden önce ortadan kaldırmaktır.
Savunma: 3-2-1 kuralı — en az 3 kopya, 2 farklı ortam, 1 tanesi izole/offline (air-gapped) veya değiştirilemez (immutable) depolama üzerinde. Yedekleme sunucusu, üretim domain'inden ayrı kimlik bilgileriyle yönetilmeli ve üretim ağından erişilebilir olmamalıdır.
48-72. Saat — Şifreleme
Saldırgan artık hem yeterli yetkiye hem de yedeksiz bir ortama sahip olduğuna kanaat getirdiğinde şifrelemeyi başlatır ve fidye notunu bırakır. Bu noktaya gelindiğinde kurumun elindeki seçenekler ciddi şekilde daralmıştır.
Sonuç: Savunma Tek Bir Katman Değildir
- Önleme: MFA, RDP'yi kapatma/VPN arkasına alma, yama yönetimi.
- Tespit: EDR/XDR, anormal keşif ve yanal hareket davranışlarını izleyen SIEM kuralları.
- Kurtarma: İzole/immutable yedekleme, düzenli olarak test edilmiş restore prosedürü.
Zaman çizelgesindeki her aşama, aslında ayrı bir tespit/önleme fırsatı sunar — "yedek imhası" aşaması fark edilirse şifreleme hiç gerçekleşmeyebilir.