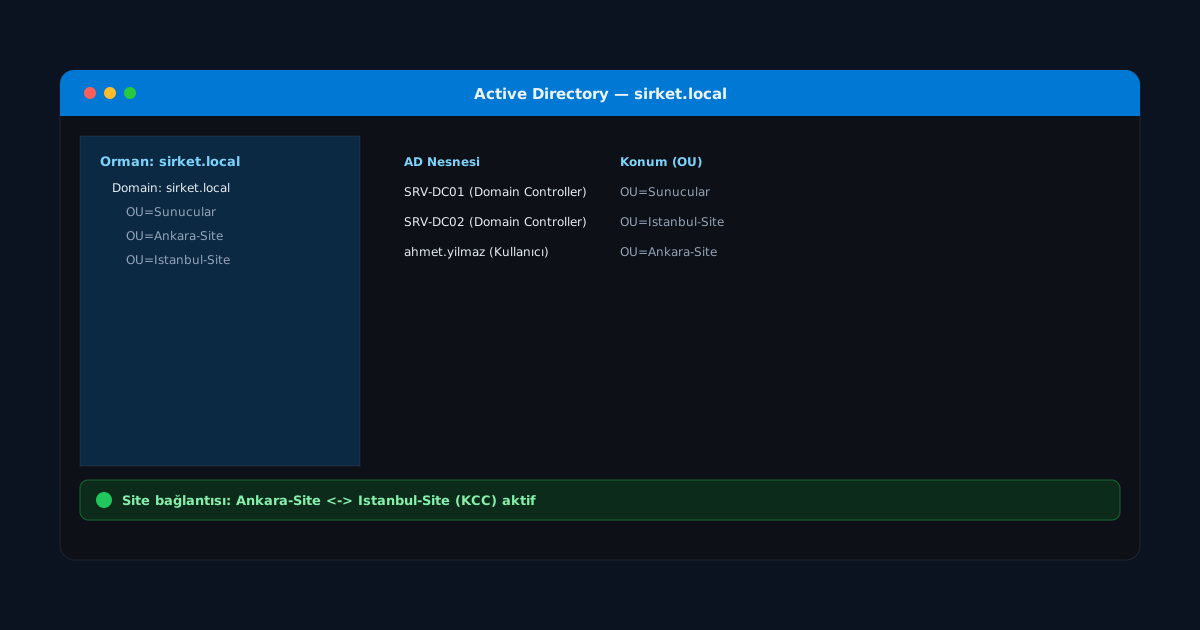
Active Directory Mimarisi: Orman, Domain ve Site Kavramları
Active Directory (AD), Windows tabanlı kurumsal ağlarda kimlik ve erişim yönetiminin omurgasıdır. Mimarisini doğru kavramak için dört temel yapı taşını -orman (forest), etki alanı (domain), organizasyon birimi (OU) ve site- birbirinden ayırmak gerekir; bunlar farklı problemleri çözmek için tasarlanmıştır.
Domain: Güvenlik ve Yönetim Sınırı
Domain, AD'nin temel yönetimsel ve güvenlik sınırıdır. Kullanıcı hesapları, bilgisayar hesapları ve grup ilkeleri (Group Policy) bir domain içinde tanımlanır ve bu domain'e ait bir domain controller (DC) tarafından barındırılır. Örneğin corp.sistemmimarisi.local bir domain'dir; içindeki tüm kullanıcılar aynı Kerberos kimlik doğrulama alanını (realm) paylaşır. Domain, aynı zamanda parola ilkesi gibi bazı ayarların varsayılan uygulama sınırıdır.
Forest: En Üst Güvenlik Sınırı
Forest, bir veya daha fazla domain'in bir araya gelerek oluşturduğu en üst düzey mantıksal ve güvenlik sınırıdır. Tek bir forest içindeki tüm domain'ler ortak bir şema (nesne tanımları) ve global katalog (forest genelinde arama yapılabilen özet dizin) paylaşır. Örneğin bir şirket satın alma sonrası iki ayrı şirketi entegre ederken, her biri kendi domain'ini korurken aynı forest altında birleştirilebilir: corp.sistemmimarisi.local ve sube.sistemmimarisi.local aynı forest'ın ağaç yapısındaki iki domain olabilir. Forest sınırı aşıldığında (iki ayrı forest arasında) varsayılan olarak hiçbir güven ilişkisi yoktur; bu açıkça bir trust ile kurulmalıdır.
Trust İlişkileri
Trust, bir domain'in kullanıcılarının başka bir domain'deki kaynaklara erişebilmesini sağlayan yapılandırılmış güven köprüsüdür. Aynı forest içindeki domain'ler arasında otomatik olarak iki yönlü, geçişli (transitive) trust kurulur — yani A domain'i B'ye, B de C'ye güveniyorsa, A otomatik olarak C'ye de güvenir. Farklı forest'lar arasında ise yönetici elle bir forest trust veya external trust tanımlamalıdır; bu trust'lar genellikle tek yönlü veya geçişsiz (non-transitive) olarak kurulabilir, bu da erişim kapsamının hassas biçimde kontrol edilmesini sağlar.
Organizational Unit (OU): Yönetimsel Delegasyon
OU, bir domain içinde nesneleri (kullanıcı, bilgisayar, grup) mantıksal olarak gruplamak için kullanılan bir kap yapısıdır — güvenlik sınırı değil, yönetim ve Group Policy uygulama sınırıdır. Örneğin OU=Muhasebe,DC=corp,DC=sistemmimarisi,DC=local altında sadece Muhasebe departmanının kullanıcıları bulunur ve bu OU'ya özel bir Group Policy Object (GPO) ile ekran koruyucu kilidi veya yazıcı erişimi gibi kurallar uygulanabilir. OU'lar iç içe yerleştirilebilir ve delegasyon (örneğin IT destek ekibine sadece o OU'daki parola sıfırlama yetkisi verme) için idealdir.
Site: Fiziksel Ağ Topolojisinin Yansıması
Domain ve OU mantıksal yapılarken, site tamamen fiziksel/ağsal bir kavramdır: iyi bağlantılı (genellikle yüksek bant genişlikli, düşük gecikmeli LAN) bir IP alt ağ kümesini temsil eder. Bir şirketin İstanbul ve Ankara'da ofisleri varsa, her biri ayrı bir AD site'ı olarak tanımlanır ve site'lar IP subnet'lere eşlenir:
Site: Istanbul-Site  -> Subnet 10.10.0.0/16
Site: Ankara-Site    -> Subnet 10.20.0.0/16
Site kavramının iki kritik işlevi vardır: birincisi, bir kullanıcı oturum açtığında AD, aynı site'taki (yani coğrafi olarak yakın) bir domain controller'ı bulup ona yönlendirir, böylece kimlik doğrulama yavaş bir WAN bağlantısı yerine hızlı yerel ağ üzerinden gerçekleşir. İkincisi, replikasyon zamanlamasını kontrol eder: site içi replikasyon neredeyse anında (değişiklik bildirimiyle tetiklenir) gerçekleşirken, site'lar arası replikasyon WAN bant genişliğini korumak için sıkıştırılmış ve zamanlanmış (örn. 15 dakikada bir) çalışır, bu da site link nesneleri üzerinden yapılandırılır.
Özet Hiyerarşi
Özetle: forest en üst güvenlik/şema sınırıdır, domain kimlik doğrulama ve ilke sınırıdır, OU domain içi yönetimsel delegasyon aracıdır, site ise bu mantıksal yapının fiziksel ağ üzerine nasıl haritalandığını, yani hangi DC'nin kime hizmet edeceğini ve replikasyonun nasıl zamanlanacağını belirler. Bu dört kavramı doğru ayırt etmek, hem güvenlik tasarımı hem de performans/replikasyon planlaması için zorunludur. Sistem mimarisi ile ilgili diğer yazılarımız için Sistem Mimarisi kategorisine göz atabilirsiniz.