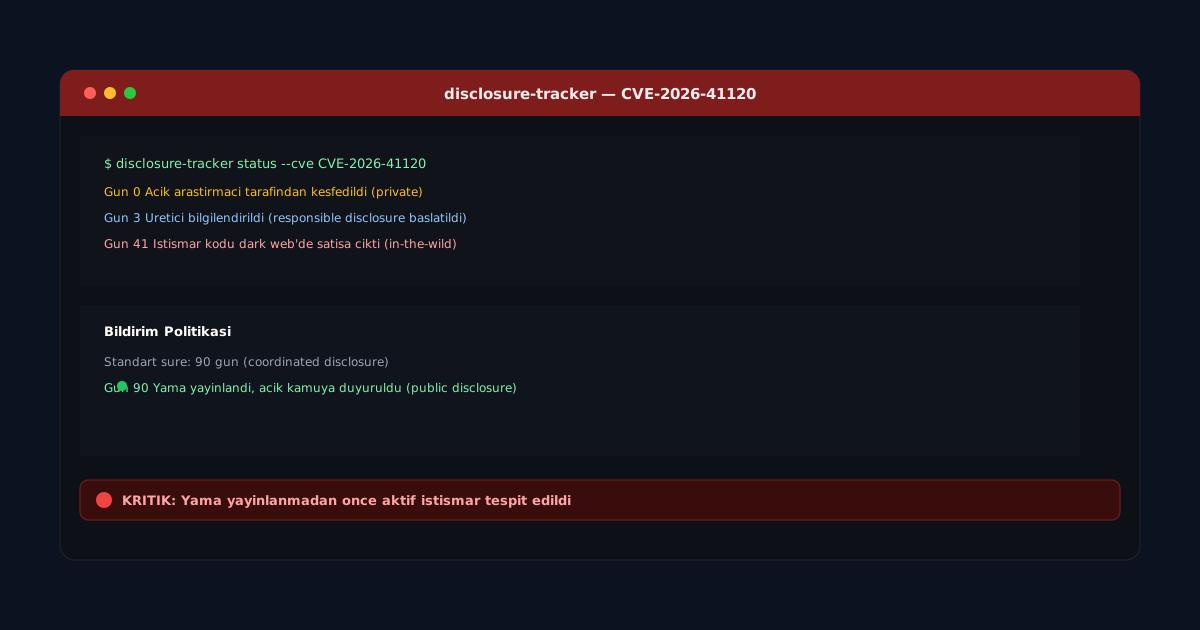
Sıfır Gün (Zero-Day) Açıkları: Yaşam Döngüsü ve Sorumlu Bildirim (Responsible Disclosure)
"Sıfır gün" (zero-day) terimi, bir yazılımdaki güvenlik açığının satıcı (vendor) tarafından henüz bilinmediği veya bir yama üretilmediği andaki durumu ifade eder; satıcının açığı kapatmak için "sıfır günü" vardır. Terim yaygın olarak hem açığın kendisi hem de bu açığı istismar eden koda (zero-day exploit) atıfla kullanılır.
Yaşam Döngüsü
Bir açığın yaşam döngüsü genellikle şu aşamalardan geçer:
- Keşif: Açık, bir araştırmacı, saldırgan grubu veya otomatik fuzzing aracı tarafından bulunur.
- Silahlandırma (opsiyonel): Açık, güvenilir şekilde çalışan bir istismar koduna (exploit) dönüştürülür.
- Kullanım/bildirim: Açık ya sessizce saldırılarda kullanılır (in-the-wild exploitation) ya da satıcıya bildirilir.
- Yama geliştirme: Satıcı açığı doğrular, kök nedeni analiz eder ve bir düzeltme yayınlar.
- Kamuya açıklama: CVE kaydı atanır, teknik detaylar (genellikle yama sonrası) yayınlanır.
- Yama benimseme (patch adoption): Kurumlar yamayı üretim sistemlerine uygular; bu adım genellikle en yavaş ve en riskli aşamadır.
Kritik nokta şudur: yama yayınlanması, riskin sona erdiği anlamına gelmez. Yama ile geniş çaplı benimseme arasındaki "yama açığı" (patch gap) döneminde, saldırganlar yayınlanan yamayı tersine mühendislik yaparak (patch diffing) açığın ne olduğunu anlayabilir ve henüz güncellenmemiş sistemleri hedefleyebilir. Log4Shell (Log4j) örneğinde olduğu gibi, yama sonrası haftalar hatta aylar boyunca güncellenmemiş sistemlere yönelik yoğun tarama ve istismar trafiği gözlemlenmiştir.
Sorumlu Bildirim Modeli
Sorumlu bildirim (responsible disclosure), bir araştırmacının bulduğu açığı önce kamuya değil, doğrudan satıcıya bildirmesi ve satıcıya makul bir süre (genellikle 90 gün, bazı programlarda değişkenlik gösterir) tanıyarak yama geliştirmesine izin vermesi ilkesine dayanır. Bu süre sonunda açık, yama yayınlanmış olsun ya da olmasın kamuya açıklanır. Bu yaklaşım iki uç arasında bir denge kurar:
- Tam gizlilik: Açık hiç açıklanmaz; saldırganlar bağımsız olarak aynı açığı bulup sessizce istismar edebilir.
- Tam açıklama (full disclosure): Açık hemen ve detaylı olarak yayınlanır; kullanıcılar savunmasız kalırken saldırganlar anında istismar edebilir.
Sorumlu bildirim, satıcıya hazırlanma süresi tanırken araştırmacının da açığın sonsuza dek görmezden gelinmesini (vendor'ın süresiz erteleme yapmasını) engellemesini sağlar.
Kurumsal Yapılar: Bug Bounty ve Aracı Kuruluşlar
HackerOne ve Bugcrowd gibi platformlar üzerinden yürütülen bug bounty programları, sorumlu bildirimi finansal teşvikle kurumsallaştırır. Buna karşın bir de "zero-day komisyoncuları" (exploit broker) adı verilen, açıkları devlet aktörlerine veya istihbarat kuruluşlarına satan bir gri/kara pazar da mevcuttur; bu pazarın varlığı, sorumlu bildirimin neden yalnızca ahlaki bir tercih değil, aynı zamanda ekonomik bir teşvik sorunu olduğunu gösterir.
Kurumsal Savunma: Sıfırıncı Gün Karşısında Ne Yapılabilir?
Bir açığın var olduğu ama henüz yamanın bulunmadığı dönemde kurumlar "sanal yamalama" (virtual patching) uygulayabilir: WAF (Web Application Firewall) veya IPS (Intrusion Prevention System) üzerinde açığın istismar imzasını engelleyen geçici kurallar devreye alınır. Bu, kalıcı çözüm değildir ancak yama uygulanana kadar geçen pencereyi daraltır. Bu yaklaşım, savunma derinliği ilkesinin somut bir uygulamasıdır: tek bir kontrolün (yama yönetimi) yetersiz kaldığı anlarda, katmanlı kontroller riski absorbe eder.